快速入门指南 — Catalyst SD-WAN简化配置和策略
目录
简介
本文档介绍在Catalyst SD-WAN中简化配置和策略的快速入门指南。
摘要
使用Cisco Catalyst SD-WAN软件版本20.12/17.12,建议用户开始从基于设备和功能模板的传统配置迁移到基于配置组和策略组的新配置方法。本文档介绍了新配置方法的重要详细信息。
本文档的主要目标是作为使用新结构(包括20.12金版版本)开始使用配置、策略和自注册时的指南。本文档不介绍各个功能。
新部署
为了成功利用新的配置方法,您必须执行以下步骤:
- 网络:定义网络层次结构和系统结构。
- 配置:使用工作流程创建配置组配置。
- 应用:如果需要,使用应用程序目录定义自定义应用程序。
- 策略:使用策略组创建策略。
- 拓扑:定义拓扑。
- 板载:板载和标记设备。
- 部署:关联并部署配置组和策略组。激活拓扑。
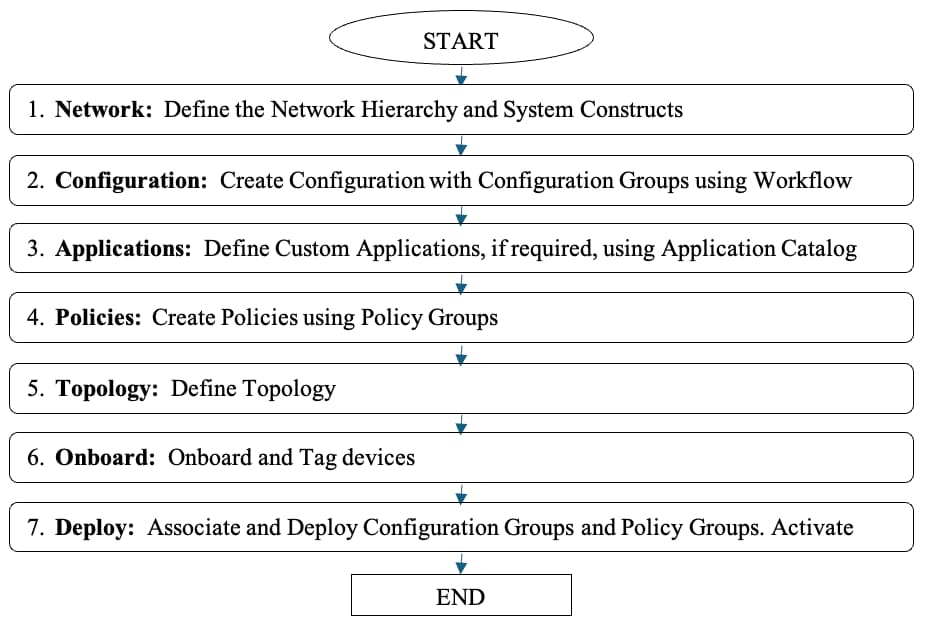 新部署的流程图
现有部署
- 执行现有部署部分中提到的步骤。
- 使用Conversion工具将现有配置和策略转换为新的配置组和策略组。
用户体验增强和运营简化
Cisco Catalyst SD-WAN提供增强的用户体验并简化操作。
- 通用UI:在Catalyst SD-WAN Manager和其他思科产品中引入了新的用户体验(UX)框架,以确保UX中的一致性,并提供跨产品的通用外观和体验。
- 配置:通过直观的基于意图的工作流程和使用思科推荐的智能默认值,简化配置、策略创建和部署。
- 监控:通过新的小部件和可定制且增强的控制面板,深入了解网络和应用的性能和运行状况。
- 故障排除:动态站点和网络拓扑视图、基于情景的故障排除工具访问、网络报告和应用性能报告。
好处:
| 简单易用 |
直观且有指导的工作流程 |
| 配置无计划扩张 |
减少无计划扩张(与模型无关、可重复使用、结构化) |
| 配置创建 |
使用智能默认值更快速、更轻松 |
| 配置修改 |
立即修改,稍后选择性地部署 |
| 可视性 |
新控制面板、应用/站点性能监控 |
| 故障排除指南 |
站点拓扑、故障排除工具指南 |
定义网络层次结构和系统结构
网络层次结构
为网络提供“层次结构”的概念,即站点、区域和区域。您可以根据网络创建此项。
示例:
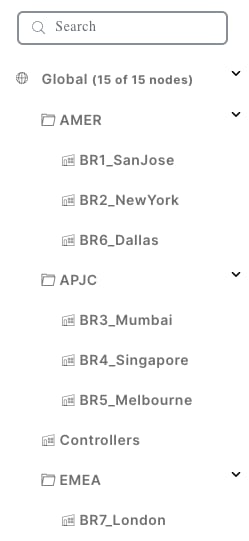 网络层次结构管理器(NHM)
这有助于定义用户友好的站点名称,有助于实现运营简化。
系统结构
这些池可在设备配置部署期间自动分配系统IP和站点ID。
您可以为System-IP自动分配定义IP池。站点ID从Global_Site池中分配。
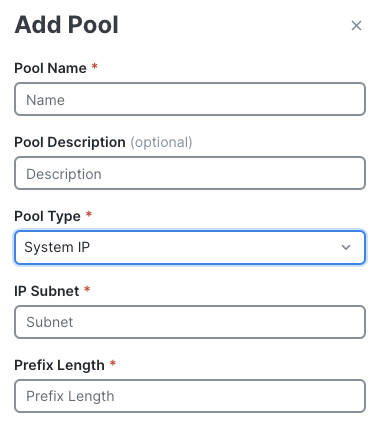 添加池参数
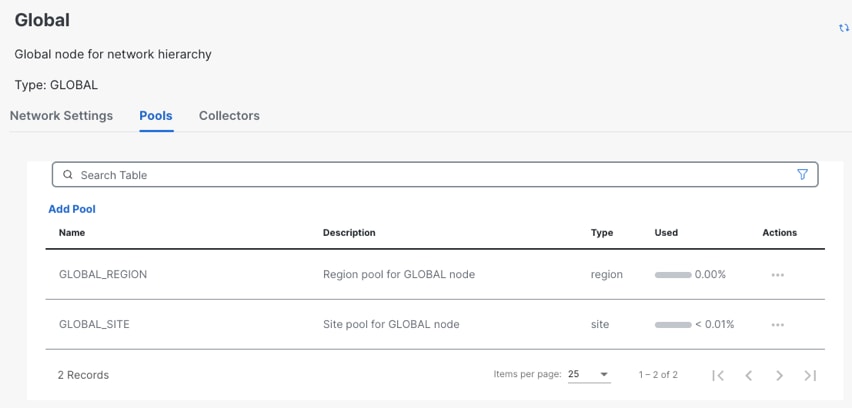 查看和管理池
工作流程
工作流是一组指导性步骤,可帮助您轻松执行特定任务。
- 工作流程的目标是帮助新手用户轻松创建配置并将其部署到设备。
- 大多数配置旋钮/设置都设置为思科建议的智能默认值。
- 用户只能指定一些配置。
- 高级配置旋钮可在工作流程之外使用,可在工作流程中手动编辑配置组。
工作流程库列出了所有可用的工作流程。
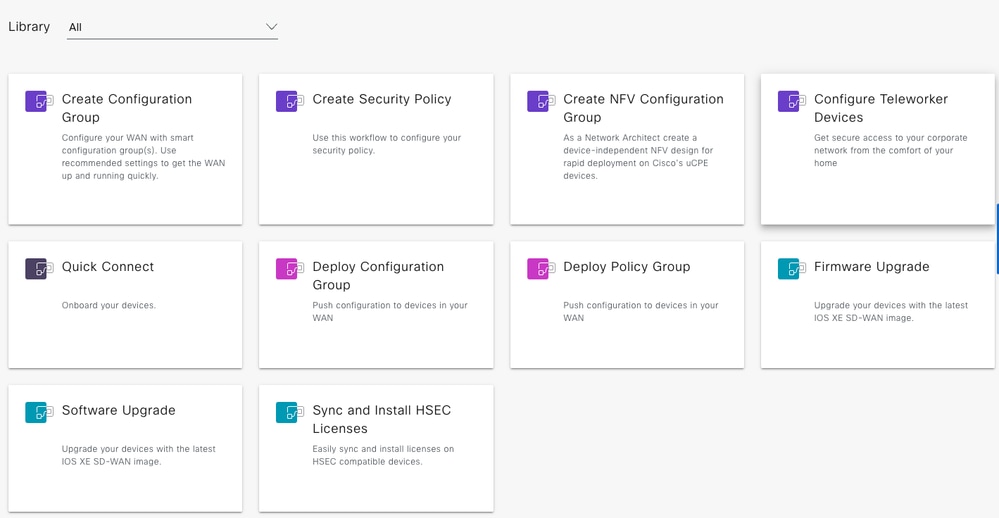 工作流库
配置组
配置组是一种基于简单性、可重复利用性和结构原则的新型交换矩阵配置方法。
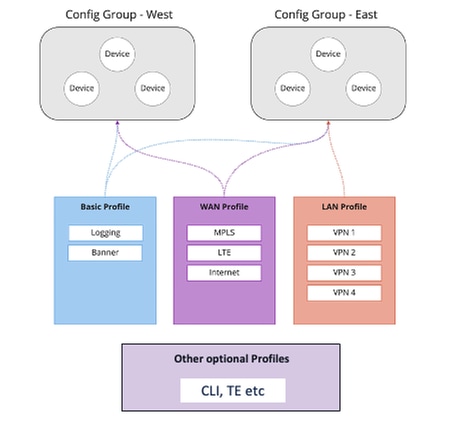 配置组结构
配置组:
- 在WAN内共享同一用途的设备的逻辑分组。
- 用户可以根据自己的业务需求定义并可自定义该分组。
例如;东/西、美洲/APJC/EMEAR、零售店/配送中心。
功能配置文件:
- 可在配置组之间共享的灵活配置“存储段”。
- 根据所需的功能创建功能配置文件。
- 将配置文件组合在一起,以完成设备配置,如构建块。
- 构建、保存和重复使用。
例如;基本配置文件、WAN配置文件、LAN配置文件。
配置组部署示例
注意:
- 配置组与设备型号无关。
- 功能配置文件可在配置组之间共享。
使用案例1:政府客户
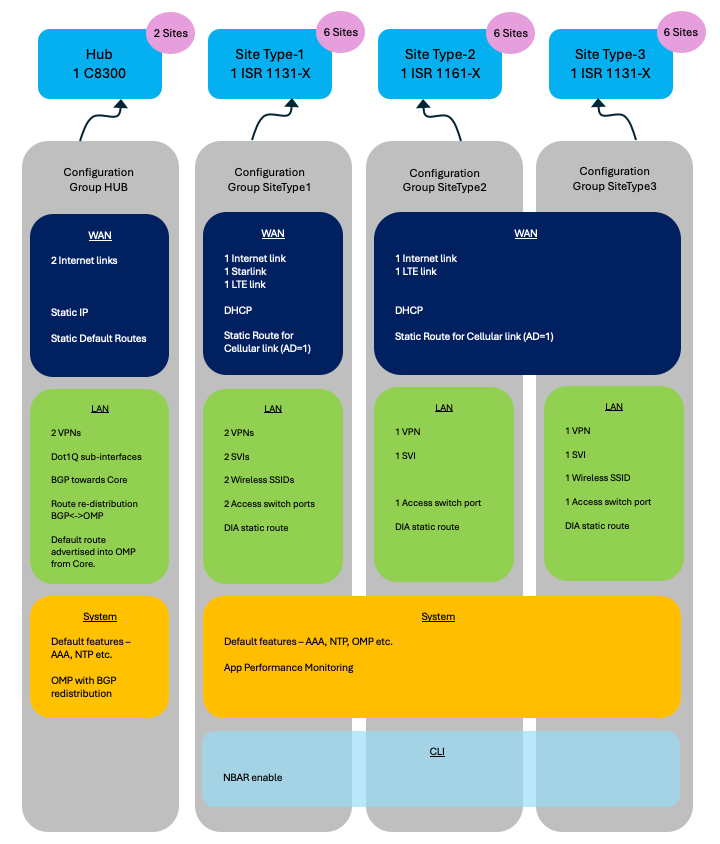 示例1 — 配置组
配置组中心:
执行创建配置组工作流。
 创建配置组工作流程选项
WAN配置文件
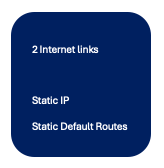 使用实例1 - WAN配置文件1
使用工作流程,可以生成此使用案例的完整WAN配置文件配置。
实际静态IP、静态默认路由IP/子网/下一跳等实体可以指定为全局或特定于设备。
在将配置组部署到设备期间,可以使用实际值指定设备特定选项。
LAN 配置文件
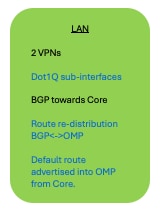 示例1 - LAN配置文件1
使用工作流程,可以生成此用例的大部分LAN配置文件配置。
- 2个VPN
- 每个VPN中的BGP路由(AS编号、网络前缀、邻居)
在将配置组部署到设备期间,可以使用实际值指定实体,例如实际的Dot1Q子接口和标记为特定设备的任何其他实体。

注意:必须在工作流程后手动编辑配置组以及子接口(如果要在部署期间使用这些子接口),以配置高级配置(如路由重新分发和默认路由通告)。
系统配置文件
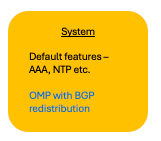 实例1 — 系统配置文件1
使用工作流程,可以生成此用例的大多数系统配置文件配置 — OMP、AAA、NTP、日志记录等。
注意:OMP-BGP重分发等高级配置以及对系统功能(如OMP、AAA、NTP等)的任何其他更改必须在工作流程后通过手动编辑配置组进行配置。
配置组SiteType1:
执行创建配置组工作流。
WAN配置文件
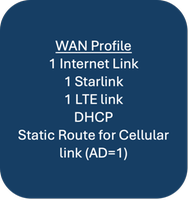 示例1 - WAN配置文件2
使用工作流程,可以生成此使用案例的大部分WAN配置文件配置。Internet和Starlink的以太网接口。DHCP。
注意:LTE链路的蜂窝接口(包括静态路由)必须在工作流程后通过手动编辑配置组进行配置。
LAN 配置文件
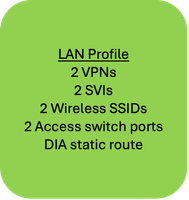 示例1 - LAN配置文件2
使用工作流程,可以生成此用例的一些LAN配置文件配置。2个VPN、DIA静态路由。
在将配置组部署到设备期间,可以使用实际值指定实体,例如实际的Dot1Q子接口和标记为特定设备的任何其他实体。
注意:SVI、无线SSID、接入交换机端口等必须在工作流程后通过手动编辑配置组进行配置。
系统配置文件
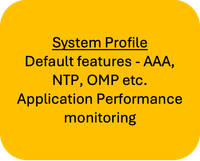 实例1 — 系统配置文件2
使用工作流程,可以生成此用例的大多数系统配置文件配置 — OMP、AAA、NTP、日志记录等。
注意:必须在工作流程后通过手动编辑配置组来配置高级配置(如应用性能监控)。
CLI配置文件
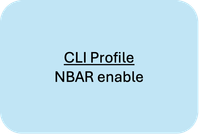 示例1 - CLI配置文件2
通过GUI不支持的功能(如应用/流可视性(NBAR)启用)可使用CLI配置文件进行配置。
应用/流可视性:
要启用应用可视性和流可视性,请使用CLI配置文件/包。
(在20.13及更高版本中,可以在Advanced Settings下的Policy Group中找到)
但是,在20.12中,如果配置了AAR策略,则会启用应用/流可视性。并且不需要使用CLI配置文件/包裹进行配置。
配置组SiteType2:
执行创建配置组工作流。
WAN配置文件
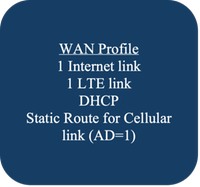 示例1 - WAN配置文件3
使用工作流程,可以生成此使用案例的大部分WAN配置文件配置。Internet的以太网接口。DHCP。
注意:LTE链路的蜂窝接口(包括静态路由)必须在工作流程后通过手动编辑配置组进行配置。
LAN 配置文件
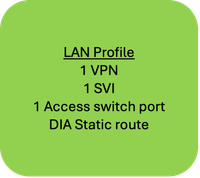 示例1 - LAN配置文件3
使用工作流程,可以生成此用例的一些LAN配置文件配置。1个VPN、DIA静态路由。
在将配置组部署到设备期间,可以使用实际值指定实体,例如实际的Dot1Q子接口和标记为特定设备的任何其他实体。
注意:SVI、接入交换机端口等必须在工作流程后通过手动编辑配置组进行配置。
系统配置文件:
与配置组SiteType1相同。
CLI配置文件:
与配置组SiteType1相同。
配置组SiteType3:
执行创建配置组工作流。
WAN配置文件:
与配置组SiteType2相同。
LAN 配置文件
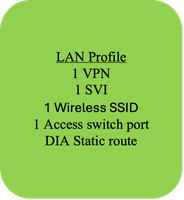 示例1 - LAN配置文件4
使用工作流程,可以生成此用例的一些LAN配置文件配置。1个VPN、DIA静态路由。
在将配置组部署到设备期间,可以使用实际值指定实体,例如实际的Dot1Q子接口和标记为特定设备的任何其他实体。
注意:SVI、无线SSID、接入交换机端口等必须在工作流程后通过手动编辑配置组进行配置。
系统配置文件:
与配置组SiteType1相同。
CLI配置文件:
与配置组SiteType1相同。
使用案例2:零售客户
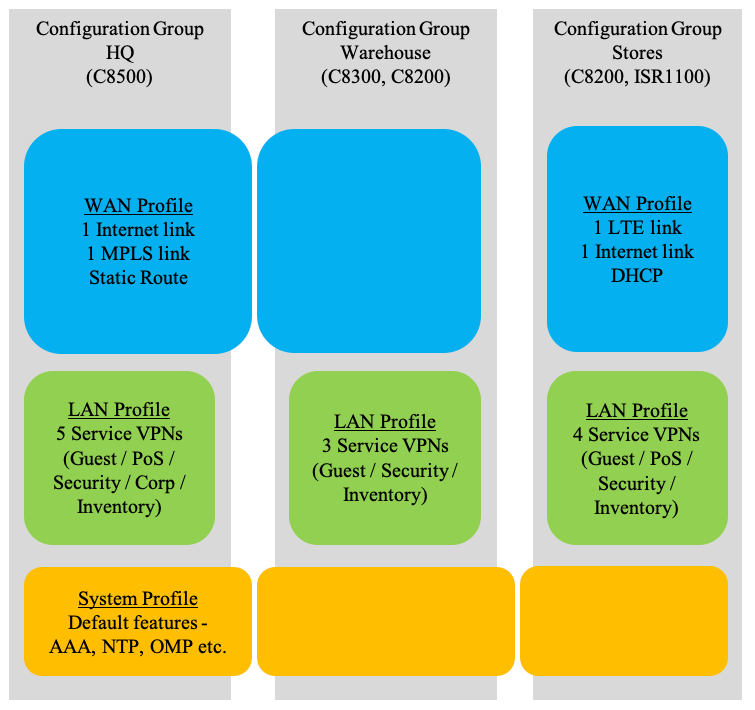 示例2 — 配置组
配置组HQ和仓库
执行创建配置组工作流。
WAN配置文件:
使用工作流程可以生成此使用案例的所有WAN配置文件配置。
LAN 配置文件:
使用工作流程,可以生成此用例的所有LAN配置文件配置。
在将配置组部署到设备期间,可以使用实际值指定实体,例如实际的Dot1Q子接口和标记为特定设备的任何其他实体。
系统配置文件:
使用工作流程,可以生成此用例的所有系统配置文件配置。
注意:如果需要进行任何更改或需要高级配置(如应用性能监控),则必须通过手动编辑配置组在工作流后对其进行配置。
配置组存储:
执行创建配置组工作流。
WAN配置文件:
使用工作流程,可以生成此使用案例的大部分WAN配置文件配置。
注意:LTE链路的蜂窝接口(包括路由)必须在工作流程后通过手动编辑配置组进行配置。
LAN 配置文件:
使用工作流程,可以生成此用例的所有LAN配置文件配置。
在将配置组部署到设备期间,可以使用实际值指定实体,例如实际的Dot1Q子接口和标记为特定设备的任何其他实体。
系统配置文件:
与配置组HQ和仓库相同。
关联
在Configuration Group编辑页面(Configuration -> Configuration Groups)中,您可以将设备与配置组关联。
单击Associate Devices并浏览工作流程中的步骤。
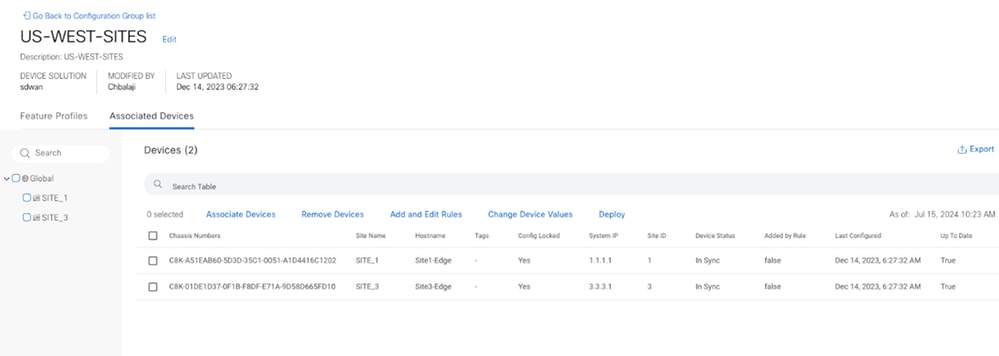 关联设备 — 配置组
部署
执行部署配置组工作流。
 部署配置组工作流程
注意:
- 在配置组中,更改设备值仅更改Manager数据库中的值,不会将任何更改推送到设备。如果您希望立即进行更改,则必须选择Deploy更改。
- 导出设备变量值(作为CSV文件)可以在Add/Review Device Configuration步骤的Deploy(部署)工作流程中完成。
可重复利用性
- 配置组与设备型号无关。
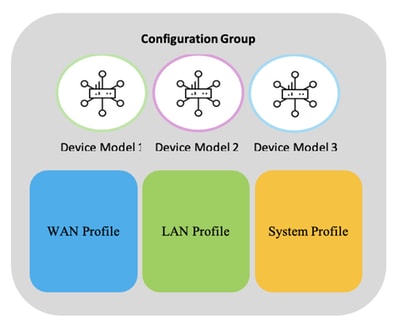 配置组 — 与设备型号无关
注意:如果设备型号不支持特定配置,则不会发生相应的功能包推送,并且会在部署任务中显示适当的消息。
示例:设备不支持Wi-Fi,但配置组包含Wi-Fi包。在部署时,会跳过Wi-Fi包裹配置,并且部署任务消息会通知已跳过Wi-Fi配置推送。
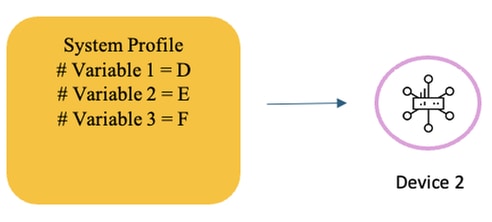
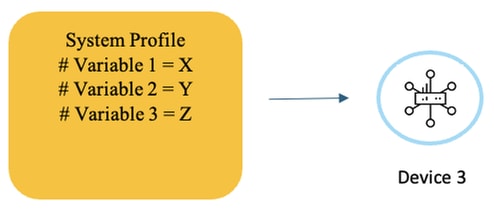
- 使用配置变量 — 特定于设备的值。
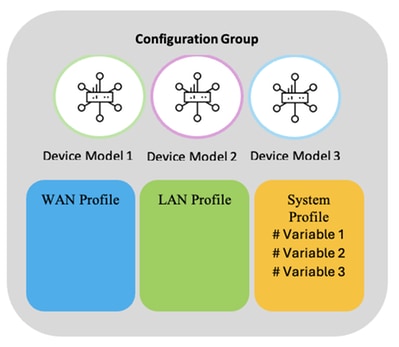 配置组 — 设备特定变量
功能配置文件可以将某些配置定义为特定于设备,类似于模板变量。
示例:接口IP地址、端口号、接口名称等。
这些设备特定值可以在部署时提供。而且对于不同的设备,它可能有所不同。
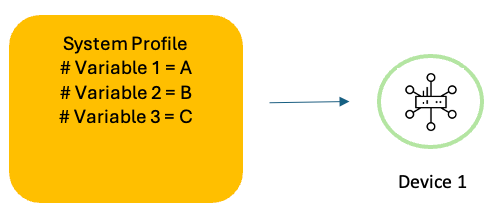 配置组 — 设备特定变量示例1
 配置组 — 设备特定变量示例2
 配置组 — 设备特定变量示例3
- 重复使用功能配置文件。
功能配置文件可在配置组中重复使用。
插图:
例如,对于多个设备,如果WAN和系统配置相同,并且仅在LAN配置中不同,则WAN和系统配置文件可以在其配置组中重复使用,而每个配置组具有不同的LAN配置文件。
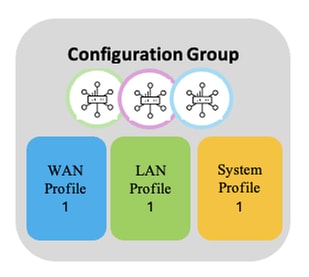 重复使用功能配置文件 — 1
LAN配置文件1
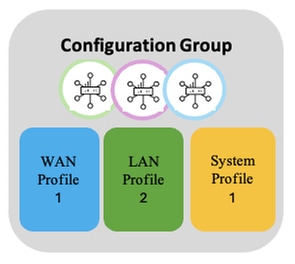 重复使用功能配置文件 — 2
LAN配置文件2
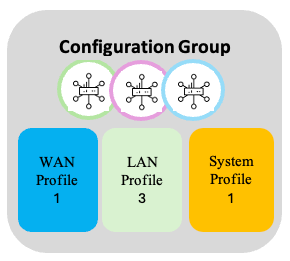 重复使用功能配置文件 — 3
LAN配置文件3
策略对象配置文件
策略对象配置文件包含与配置组、策略组和拓扑中的本地化策略(ACL、路由策略等)一起使用的所有关注组或列表。
它是跨配置组、策略组和拓扑使用的共享(全局)配置文件。
回滚计时器
对于配置组,回滚计时器固定为5分钟(由于在NETCONF上使用新的拉模型,因此不再需要对其进行配置)。
应用目录
传统设备能够通过有条件地匹配源和/或目标IP地址、源/目标端口和协议来控制流量。由于越来越多的应用依赖于DNS或嵌入到HTTP中,因此很难在应用级别准确识别网络流量。
思科的基于网络的应用识别(NBAR)引擎能够对1500多个应用进行分类,使网络工程师能够更精确地分类和操作流量。思科的Catalyst SD-WAN Manager能够连接到思科应用存储库,该存储库可以快速更新应用的签名;这对于云提供商更改托管位置或流量模式具有重要意义。
Application catalog可以根据服务器名称、IP地址、端口或协议的匹配来创建自定义应用。然后,将应用定义为特定应用系列、应用组、流量类别和业务相关性。
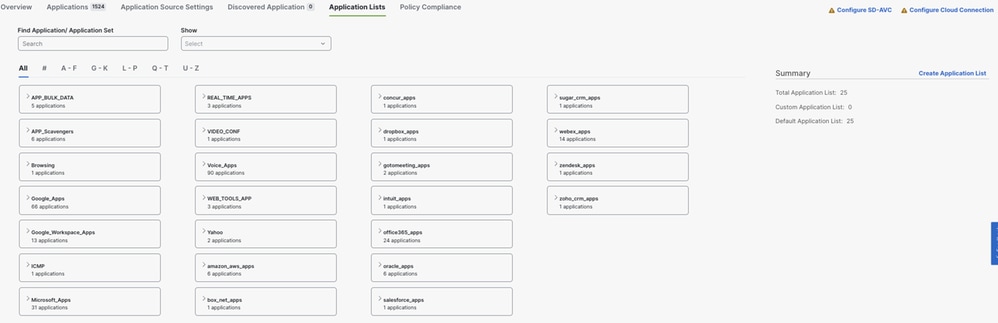 应用目录
可以将应用拖放到适当的业务相关性和/或流量分类中。保存更改后,将在数据库中更新定义。
注意:应用分类是全球性的,应用目录中的更改会影响所有设备分类。
策略组
与配置组类似,策略组是部署到与策略组关联的设备的一组策略
策略组根据意图进行策略创建和部署。简化的UI和工作流程使创建策略、将策略分组和部署到设备成为一项轻松的任务。
| 前提条件:设备上的配置组关联和部署是向该设备部署策略组的前提条件。 |
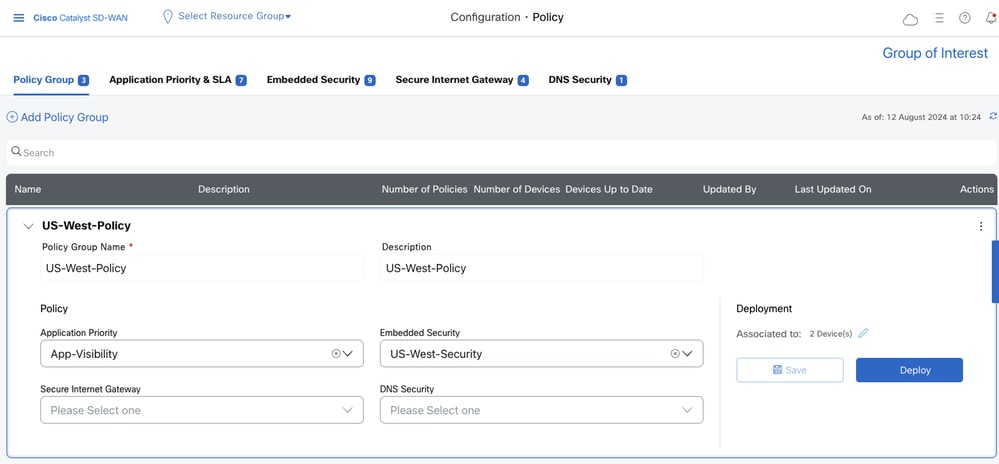 策略组
应用优先级和SLA
使用此策略意图,可以指定:
- 应用感知路由和SLA策略
- QoS策略
- 流量数据策略
- DIA策略
- SIG策略
提供了两种模式。
简单模式
这是默认模式。
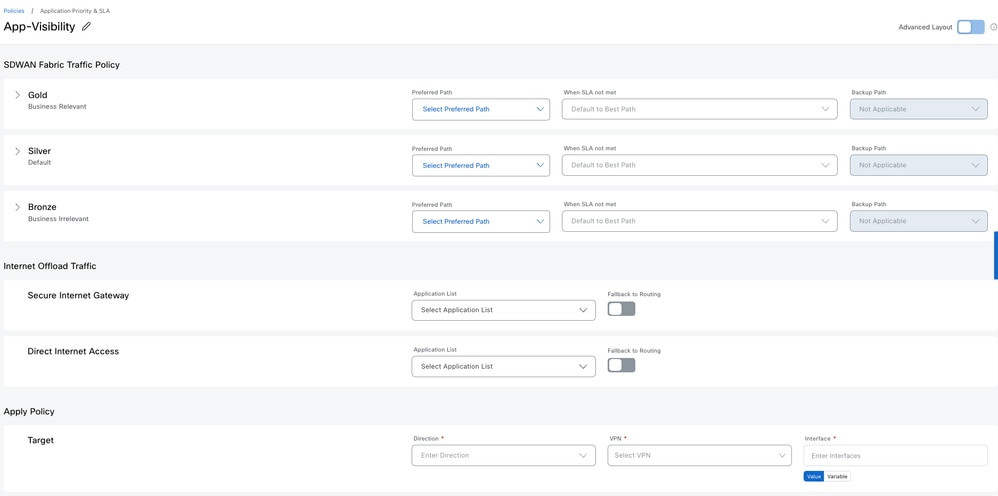 简单模式
这样可以快速轻松地定义网络的应用优先级和SLA。
注意:1.默认策略操作为DROP。
2.匹配条件只能是Applications。如果您需要前缀,请使用高级模式
高级模式
这是一种完整且灵活的模式。
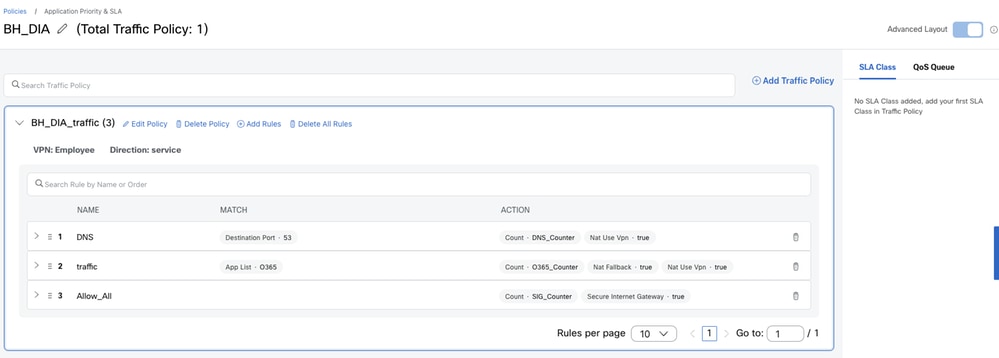 高级模式
注意:
1.默认策略操作为DROP。
2.“应用列表”和“流量类”实质上是一个应用列表。
它们中的任何一个都可用于匹配应用列表。应用程序到流量类的映射可以在应用程序目录中完成。
简单模式使用其中任意或两者生成规则,而高级模式仅提供应用列表。
服务质量
在QoS Queue选项中,可以添加QoS策略:
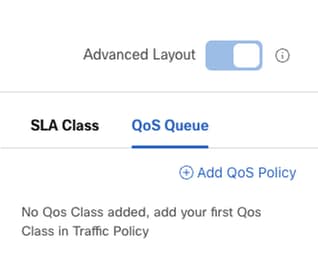 添加QoS策略
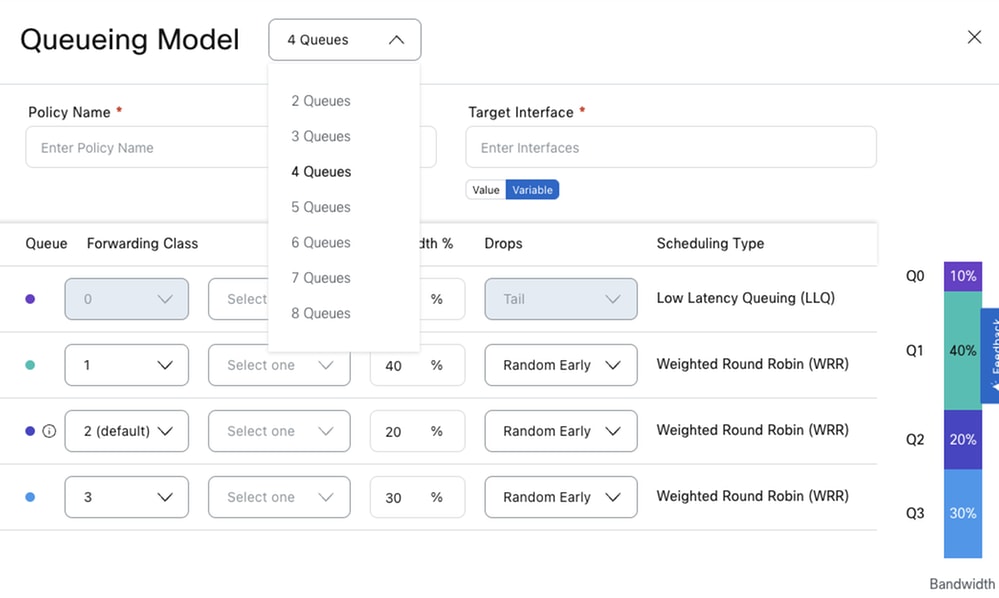 排队模型
接下来,您可以定义流量数据策略(添加流量策略)。
添加规则以匹配所需流量并重定向到相应的转发类。
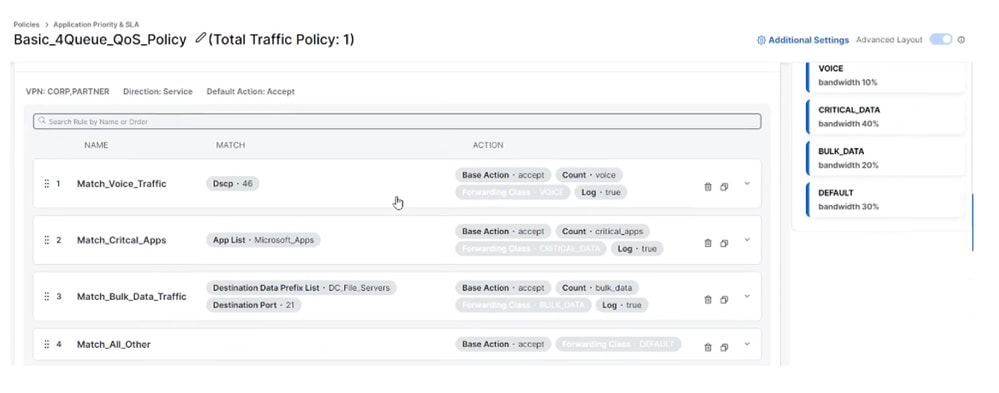 QoS策略2
应用感知路由
您可以定义SLA类并在流量策略中使用它们,以实现AAR策略的意图。
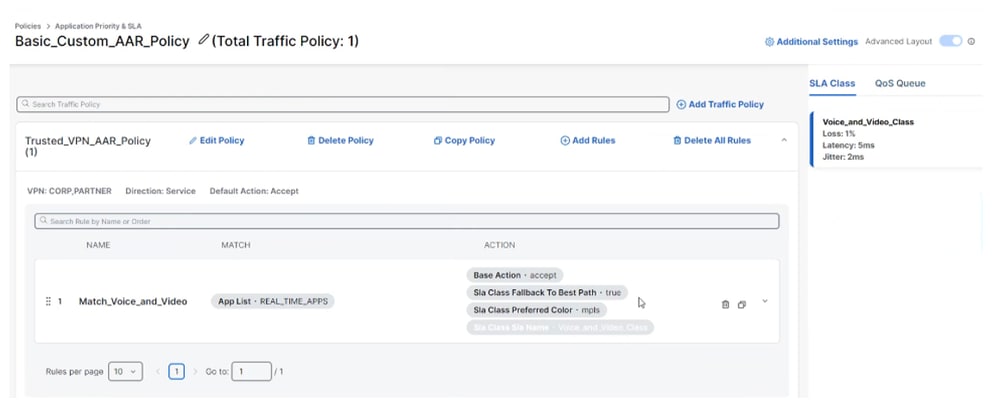 AAR策略
应用/流可视性:
要启用应用可视性和流可视性,请在配置组中使用CLI配置文件/包。
(在20.13及更高版本中,它位于Advanced Settings中的Policy Group下)。
但是,在20.12中,如果配置了AAR策略,则会启用应用/流可视性。并且不需要使用CLI配置文件/包裹进行配置。
如何将“ip nbar protocol-discovery”配置添加到服务VPN接口?
从20.15开始:
当启用应用可视性(从应用优先级和SLA策略 — > 其他设置)时,“ip nbar protocol-discovery”配置将推送到所有服务VPN接口。无需执行其他步骤。
直到20.14:
在系统配置文件中添加一个Application Performance monitoring包,可在所有服务VPN接口上启用“ip nbar protocol-discovery”配置。如果仅对特定服务VPN接口执行此操作,则可以通过CLI配置文件执行此操作。
流量策略
流量策略还可用于创建DIA策略、SIG重定向等。根据需要添加规则。
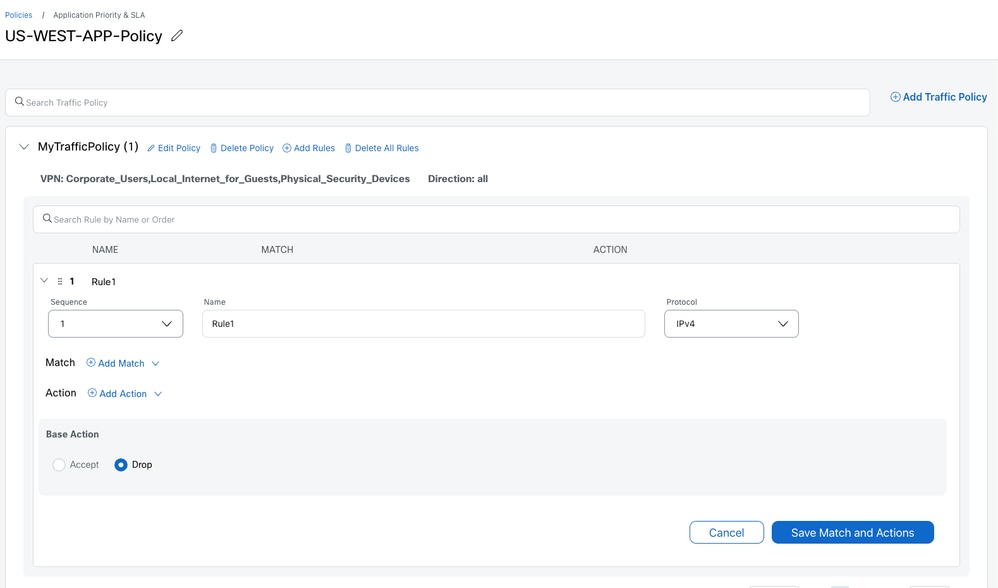 流量策略
注意:如果在简单模式下创建应用优先级和SLA策略,然后切换到Advanced模式,则某些Match选项不可选择。示例:“目标数据前缀”呈灰色显示。
要使这些选项可用,请根据需要将Protocol从BOTH更改为IPv4或IPv6。
嵌入式安全
定义机载NGFW、IPS、恶意软件和内容过滤的安全策略。
有关详细信息,请参阅:
Catalyst SD-WAN安全配置指南
安全互联网网关/安全服务边缘
定义建立到基于云的内容和安全实体(如思科安全访问)的隧道所需的设置。
注意:在传统配置方法中,此功能可用作功能模板。
DNS安全
定义设置以允许使用基于云的DNS安全服务进行内容过滤。
利益集团
定义要在策略中使用的对象列表。示例:应用列表、前缀列表等。
此外,对于安全策略,请定义您的配置文件,如高级检查配置文件、SSL解密策略等。
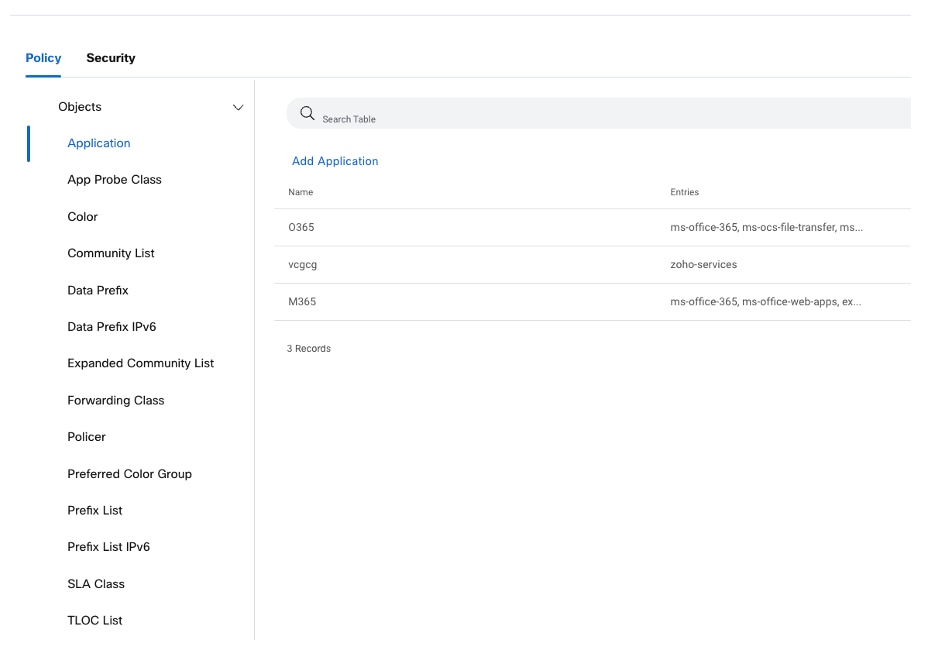 策略组 — 兴趣组
关联和部署
与配置组类似,将设备关联到策略组并进行部署。
本地化策略
ACL、路由策略、设备访问策略等本地化策略在配置组中定义。
拓扑
定义网络拓扑。
从全网状或中心辐射点开始,根据需要进行自定义。
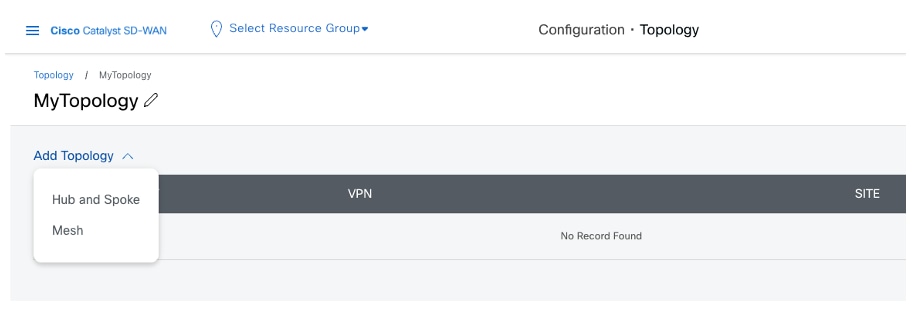 Topology菜单
拓扑和VPN
创建拓扑和指定VPN时,请记住这些设计更改。
新设计允许VPN名称到VPN ID的动态映射,而不是1:1映射。
映射到多个VPN ID的VPN名称
插图:
假设在两个不同的配置组中有一个名为Corporate的VPN。
一个具有VPN ID 10,另一个具有VPN ID 20。
拓扑工作流程VPN列表仅显示公司VPN的一个实例。
选择Corporate VPN后,SD-WAN Manager会根据拓扑确定VPN ID。
假设两个站点中有两台设备:
1.站点100中的设备1使用企业作为VPN 10
2.站点200中的设备2,带企业作为VPN 20
如果站点100和站点200都是拓扑的一部分,则SD-WAN Manager会创建一个同时具有VPN ID(10和20)的VPN列表。
如果只有站点100是拓扑的一部分,则SD-WAN Manager会创建仅具有VPN ID 10的VPN列表。
如果只有站点200是拓扑的一部分,则SD-WAN Manager会创建仅具有VPN ID 20的VPN列表。
映射到同一VPN ID的多个VPN名称
您可以使用映射到不同站点中不同VPN ID的相同VPN名称配置多个拓扑策略。
SD-WAN Manager根据与哪些站点关联的拓扑确定实际映射。
插图:
两个用户可以创建两个不同的配置组。
一个指定VPN ID 100作为财务VPN,另一个指定为工程VPN。
然后,它们可以使用各自的VPN名称创建拓扑。
自注册
对于物理路由器的自注册,请使用快速连接工作流。
使用此工作流程,为要注册的设备预定义主机名、系统IP和站点名称/ID。Manager会自动生成这些文件,但如果您愿意,可以修改它们。您也可以标记设备,然后使用这些设备将设备自动关联到配置组。
在PnP ZTP自注册过程中,设备会建立到SD-WAN Manager的控制平面隧道连接。SD-WAN Manager现在将预定义的交换矩阵配置推送到设备,设备加入SD-WAN交换矩阵。
 快速连接工作流程
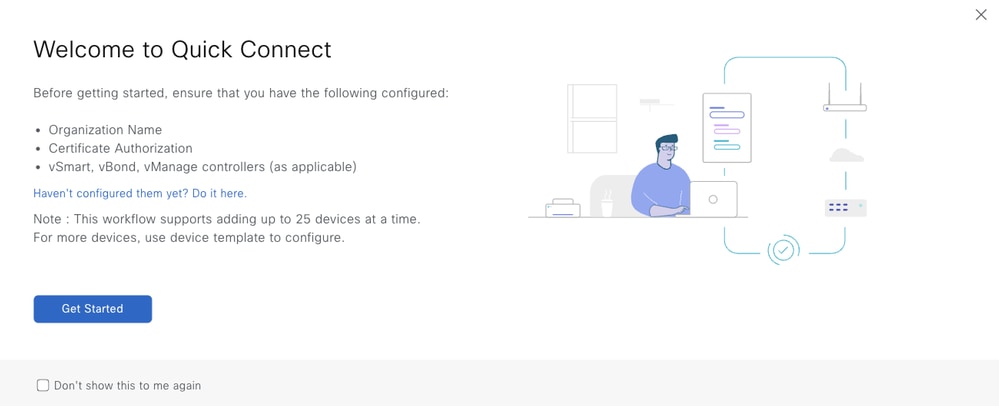 快速连接工作流程说明
标记
设备可以与用户定义的标签关联。
标签可用于分组、描述、查找或管理设备。
标记启用设备分组,然后可在其他功能中使用。
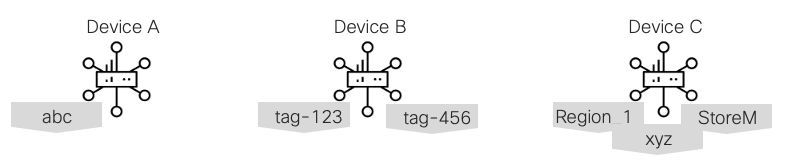 标记示例
示例:配置组与设备的关联。
可以设置配置组规则,使具有特定标记的设备自动与该配置组关联。
添加标记
在Configuration > Devices中,可以在设备上创建/添加/删除标记。
标记配置组中的规则
在Configuration Group > Associated Devices页面中,可以添加/编辑标记规则。
插图
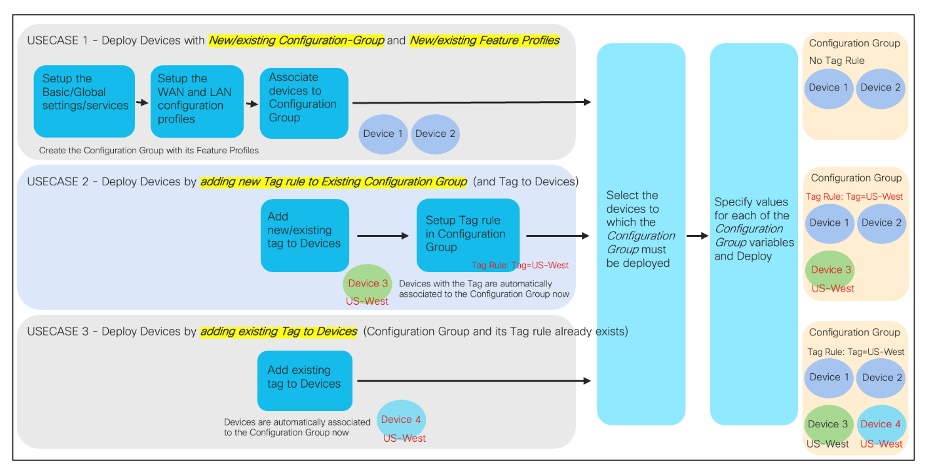 标记插图
现有部署
在SD-WAN网络中,使用传统配置和策略的设备可以与使用简化配置和策略的设备共存。
本节为想要利用简化配置和策略的用户提供一些建议,而本节提供一些建议。
第一步是需要将设备从设备模板迁移到配置组。完成此操作后,即可部署策略组和/或拓扑。
配置组
设备模板和配置组提供边缘设备配置。因此很容易产生共存。从设备模板迁移到配置组的步骤如下:
| 步骤1: |
从设备模板中提取设备值的副本。这可以从Configuration à Templates中完成,点击设备组右侧的Ellipses(...),然后选择Export CSV(导出CSV)。 |
| Step 2. |
创建配置组(手动或使用转换工具)。 |
| 第 3 步: |
从设备分离设备模板。此时,设备在连接点维护配置;但不会收到将来对设备模板(或任何组件功能模板)所做的任何更改。 |
| 第 4 步: |
将设备关联到新配置组。 |
| 第 5 步: |
部署与配置组关联的设备。为了简化此过程,请打开Exported CSV文件,然后更改CSV列标题以匹配配置组的新变量。 |
| 第六步: |
在设备变量输入屏幕之后,您可以预览设备配置。这将为您预览配置组的哪些部分与上一个实例不匹配;或哪些变量已从设备模板更改。 |
为变量保持一致的命名方案可简化特定于设备的设置。如果所有设备值都在一个CSV中,则只需重命名列标题一次。
注意:存在一个python脚本,该脚本与设备模板或配置组的CSV文件配合使用,以整合列标题并按字母顺序排列。脚本可在以下位置找到:
策略组
通过配置组配置的设备可以使用集中策略,也可以向策略组迁移;但同一应用不能同时使用两者。实际上,目标是为边缘设备保留相同的底层策略。策略组将原始AAR和数据策略合并到单个应用优先级和SLA PG组件中。本质上,策略配置的构建方式正在发生改变(但并未发送到SD-WAN管理器)。
请务必注意,不能让数据策略或AAR策略引用具有应用优先级和SLA组件的站点的站点列表,因为它们都配置相同的设置。
在集中策略配置集中策略的不同组件时,可以仅将集中策略与控制策略引用到使用具有应用优先级和SLA的策略组的站点。
将设备从集中策略迁移到策略组的步骤涉及以下步骤:
| 步骤1: |
创建必要的策略组组件(应用优先级和SLA、嵌入式安全、安全互联网网关/安全服务边缘、DNS安全)。 |
| Step 2. |
创建策略组并关联必要的组件。 |
| 第 3 步: |
将站点ID与AAR或数据策略中引用的任何SiteList取消关联。 |
| 第 4 步: |
将设备关联到策略组并保存策略组。 |
| 第 5 步: |
将策略组部署到所选设备。此时,SD-WAN Manager将更新的配置发送到边缘设备(用于QoS/SIG)和控制器;以便控制器可以将更新的数据策略发送到边缘设备。 |
注意:虽然策略组可以与集中策略共存,但建议将边缘设备转换为配置组时保持集中策略(适用于AAR和数据策略)。然后,开始从集中策略迁移到策略组,以实现应用优先级和SLA组件中的功能。
这样做纯粹是为了简化操作,减少操作人员的困惑。
注意:策略组引擎以不同的格式存储内容。因此,必须在策略组中重新创建集中策略中使用的前缀列表。对于其他内容(如站点列表等),可能会发生这种情况。
拓扑
通过配置组配置的设备可以使用集中策略,也可以向拓扑迁移。实际上,目标是为SD-WAN控制器保留相同的底层控制策略。拓扑是控制策略的最新版本。
请务必注意,不能让控制策略策略引用具有关联拓扑的站点的站点列表,因为它们都配置相同的设置。
在配置不同组件时,可以仅使用数据策略和/或AAR策略的集中策略以及拓扑策略。
将设备从集中策略迁移到策略组的步骤:
| 步骤1: |
创建必要的拓扑组件。 |
| Step 2. |
从集中策略中的旧拓扑列表中取消关联端。 |
| 第 3 步: |
取消站点ID与AAR或数据策略中引用的任何站点列表的关联。 |
| 第 4 步: |
激活拓扑。此时,SD-WAN Manager会将更新的配置发送到控制器,并修改传输到边缘设备的所有路由。 |
注意:虽然拓扑可以与集中式策略共存,但建议将边缘设备转换为配置组时,保持集中式策略(用于拓扑和路由操作)。然后,开始从集中式策略迁移到拓扑,以使用修改拓扑和路由控制的功能。
这样做纯粹是为了简化操作,减少操作人员的困惑。
配置转换工具
范围
配置转换工具将模板和策略转换为配置组、策略组和拓扑。它从目标SD-WAN Manager收集模板和策略配置,将其转换为相应的配置组、策略组和拓扑等效项,并将新配置上载到目标SD-WAN Manager。该工具目前提供从20.12到26.1的转换支持。
访问详细信息
SD-WAN门户(正式名称为SSP)上提供配置转换工具。
操作方法
转换工具有两个可用选项:1)直接连接到SD-WAN Manager,2)使用SD-WAN Manager上的导出和导入。
SD-WAN Manager-Connected Workflow
通过此工作流程,将收集模板和策略,并直接在SD-WAN Manager上创建新配置。此工作流程适用于云连接的SD-WAN管理器。
先决条件
- 使用该工具之前,请确保您的SD-WAN Manager正在运行20.12.x。否则,请升级到20.12,然后再继续。
- 目标SD-WAN Manager必须可通过Internet访问。
- 如果SD-WAN Manager在小于20.15上,则必须接受来自74.207.103.254的传入流量。
- 如果SD-WAN Manager在20.15或更高版本上,则必须启用(通过设置)云服务和服务访问授权。
| 步骤1: |
使用您的CCO凭证登录SD-WAN门户。 ·如果您是智能帐户管理员,则会正常登录SD-WAN门户。从左侧菜单中选择Configuration Conversion以进入工作流程。 ·如果您不是智能帐户管理员,您将看到一个403 Forbidden页面,该页面底部带有名为“Configuration Conversion”的工具的链接。单击该链接即可访问该工具。 |
| Step 2. |
详细信息: 从列表中选择您的重叠。单击 Next 按钮。 如果您的SD-WAN Manager在20.15以下,系统将提示您提供其他信息。提供您的SD-WAN Manager IP或URL以及用户凭证,然后点击下一步。 ·用户必须具有读/写访问权限。 ·端口(默认值为443)是可选的。 |
| 第 3 步: |
导入: 有两个选项可用于检索现有配置(模板和策略): 1.单击Collect按钮,以便从SD-WAN Manager检索所有配置(设备模板、功能模板、策略及其相关结构)。对于大型配置集,此步骤可能需要几分钟时间。 ·收集完成后,您可以下载包含所有配置项目的JSON文件。此文件可以在以后在此步骤中使用,而不是再次从SD-WAN Manager收集。 2.上传一个JSON文件,其中包含以前在此步骤中生成的模板和策略。 |
| 第 4 步: |
选择: 选择要转换的设备模板。 ·附注:只有连接了设备的设备模板可供转换。激活或附加到选择进行转换的设备模板的策略将自动转换。 单击Convert以转换所选配置项。 |
| 第 5 步: |
转换: 此页显示所有新转换的配置项。查看已创建的项目及其状态。如果项目处于“部分”状态,请查看信息图标以了解原因。单击Report下载包含所有信息的报告,供以后参考。准备就绪后,单击Upload,然后单击Confirm,以便在SD-WAN Manager中创建这些新配置。 |
| 第六步: |
摘要: 在此步骤中,将在SD-WAN Manager中创建新的配置项目。在创建配置时,您可以看到进度条。上传完成后,您将看到上传的配置及其状态的摘要。 ·如果出现错误或错误,可在此步骤中使用“取消上传”(创建过程中)和“回滚”(创建后)。执行取消上传或回滚会删除在此工作流程/会话期间在SD-WAN Manager中创建的所有配置项目。如果退出此工作流程,以后无法回滚这些更改 — 必须手动删除任何不需要的项目。 ·设备变量CSV也已转换。单击Variables Package,然后单击Download the converted variables package,下载包含新配置的CSV文件的.zip文件。 ·单击Report下载包含此步骤中的所有信息的报告,供以后参考。 |
气隙工作流程
先决条件
- 使用该工具之前,请确保您的SD-WAN Manager正在运行20.12.x。否则,请升级到20.12,然后再继续。
- SD-WAN管理器必须位于至少20.15.5、20.18.2、26.1或26.2上。
| 步骤1: |
在SD-WAN Manager中,导航到Templates页面(Configuration —> Templates)。 单击Configuration conversion,然后在弹出窗口中,单击Export file按钮。这将下载tarball(tar.gz),其中包含所有设备模板、策略和其他所需的配置(即NHM)。 |
| Step 2. |
使用您的CCO凭证登录SD-WAN门户。 ·如果您是智能帐户管理员,则会正常登录SD-WAN门户。从左侧菜单中选择Configuration Conversion以进入工作流程。 ·如果您不是智能帐户管理员,您将看到一个403 Forbidden页面,该页面底部带有名为“Configuration Conversion”的工具的链接。单击该链接即可访问该工具。 |
| 第 3 步: |
上传: 上传步骤1中导出的tarball文件。单击下一步。 ·附注:这是唯一可接受的文件格式;Sastre备份将无法工作。 |
| 第 4 步: |
选择: 选择要转换的设备模板。 ·附注:只有连接了设备的设备模板可供转换。激活或附加到选择进行转换的设备模板的策略将自动转换。 单击Convert以转换所选配置项。 |
| 第 5 步: |
转换: 此页显示所有新转换的配置项。查看已创建的项目及其状态。如果项目处于“部分”状态,请查看信息图标以了解原因。单击Report下载包含所有信息的报告,供以后参考。准备就绪后,单击Export以生成包含新配置的导出文件。 |
| 第六步: |
完成: 现在可下载新的配置项目。单击Download Converted Configurations下载包含新配置的tarball。您将在下一步中将其导入SD-WAN Manager。 此外,还转换了设备变量CSV。单击Download the converted variables package下载包含新配置的CSV文件的.zip文件。 |
| 第 7 步: |
返回SD-WAN Manager,导航到Configuration Groups页面(Configuration —> Configuration Groups)。 单击Import,然后选择包含上一步中下载的新配置的文件。所有新配置都将导入SD-WAN Manager。 ·附注:也可以在Policy Groups页面(Configuration —> Policy Groups)上导入文件。 |
转换后
您的新配置现已可供使用。在生产环境中部署之前先分析和验证它。执行Existing Deployments部分中的步骤,以将设备迁移到新转换的配置组、策略组和拓扑。
考虑事项
- 该工具提供的转换旨在作为指导。在生产环境中部署之前,先分析和验证新配置。
- 该工具用于将所有配置转换一次。它不能进行批量转换。
- 此工具不考虑配置组的与设备无关的能力。用户可以在选择转换或分析转换的配置组之前分析其模板,并相应地关联设备,以从与设备无关的功能中获益。
- 原始配置中的变量名称和全局值将复制到新转换的配置中。设备特定值的CSV会转换为新配置组和策略组的CSV。
- 工具不会将基于CLI的配置转换为基于UI的配置。CLI功能模板将转换为CLI附加功能配置文件。不支持CLI集中策略。
- 该工具不会将配置推送到设备。执行转换后,用户负责将设备从模板中分离,并将它们关联到新的配置组。
联系支持人员
有关配置转换工具的任何问题,请发送电邮至sdwan-conversiontool-support@cisco.com。
20.12注意事项
| No. |
项目说明 |
| 1. |
在运行版本低于17.12的边缘上部署配置组时,需要通过CLI插件配置文件推送DNS配置。 |
| 2. |
创建拓扑需要选择站点,而不是选择NHM中定义的区域。 |
| 3. |
创建配置组工作流程不会在WAN配置文件中在此VPN中创建VPN512和接口。如果需要,您可以通过编辑配置组手动创建此配置。 |
| 4. |
不支持复制/复制策略组中的策略。 一组Python脚本可以完成此任务,位于: |
| 5. |
AppQoE优化(TCP Opt和DRE)和丢失纠正(FEC和Pkt Dup)配置继续使用旧版模板/策略。也可通过配置/策略组中的CLI配置文件进行配置(UI包中的20.14)。 |
| 6. |
适用于SaaS的Cloud OnRamp继续使用传统模板/策略。 |
| 7. |
仅CLI配置文件支持TrustSec/SGT。 |
| 8. |
仅CLI配置文件支持UC语音/DSP场/SRST(UI包中从20.13开始)。 |
相关信息
- 思科SD-WAN和云网络YouTube渠道
- 简化配置 — 通过简化配置简化SD-WAN
- 1.使用工作流程轻松点击几下即可创建站点配置
- 2.配置目录 — 思科验证和管理的广域网配置目录
- 思科技术支持和下载
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
3.0 |
04-Nov-2026
|
已使用修订的SD-WAN Manager连接工作流程和新的气隙工作流程更新“转换工具”部分。 |
2.0 |
13-Mar-2025
|
对“转换工具”部分的更新,以反映工具的访问和部署的最新变化。 |
1.0 |
16-Aug-2024
|
初始版本 |
 反馈
