在安全Web设备中配置上游代理

简介
本文档介绍在安全网络设备(SWA)中配置上游代理的步骤。
先决条件
要求
Cisco 建议您了解以下主题:
- SWA管理
- 基本网络和代理协议
思科建议您安装以下工具:
- 物理或虚拟SWA
- 对SWA图形用户界面(GUI)的管理访问
- 对SWA命令行界面(CLI)的管理访问
使用的组件
本文档不限于特定的软件和硬件版本。
本文档中的信息都是基于特定实验室环境中的设备编写的。本文档中使用的所有设备最初均采用原始(默认)配置。如果您的网络处于活动状态,请确保您了解所有命令的潜在影响。
配置上游代理
使用以下步骤在SWA中配置上游代理:
| 步骤 |
步骤 |
| 步骤1.(可选)为URL创建自定义URL类别 |
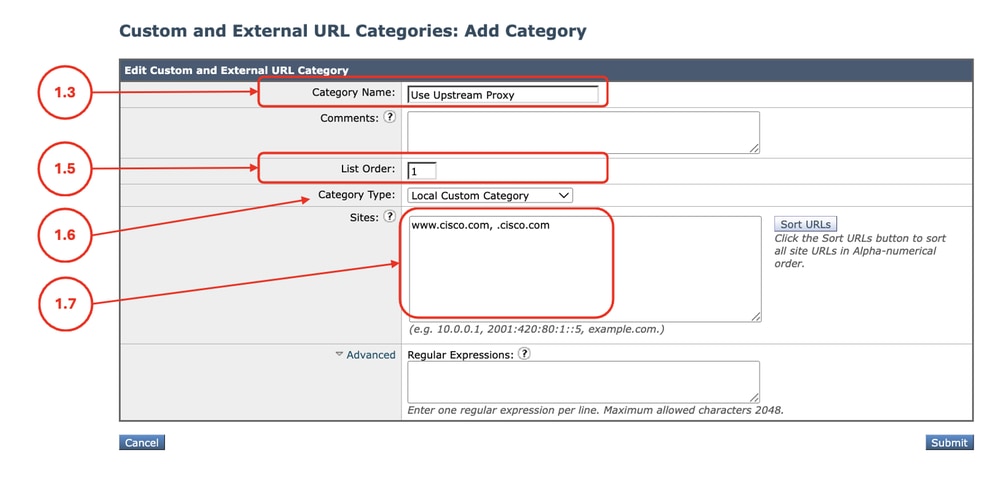
第1.1步:从GUI中,选择Web Security Manager,然后点击自定义和外部URL类别。 第1.5步:从列表顺序中选择要放在首位的第一个类别。 第1.6步:从Category Type下拉列表中,选择Local Custom Category。 第1.7步:在“站点”部分添加所需的URL。 步骤1.8.提交。
|
步骤2.(可选)创建用于上游代理的标识配置文件 |
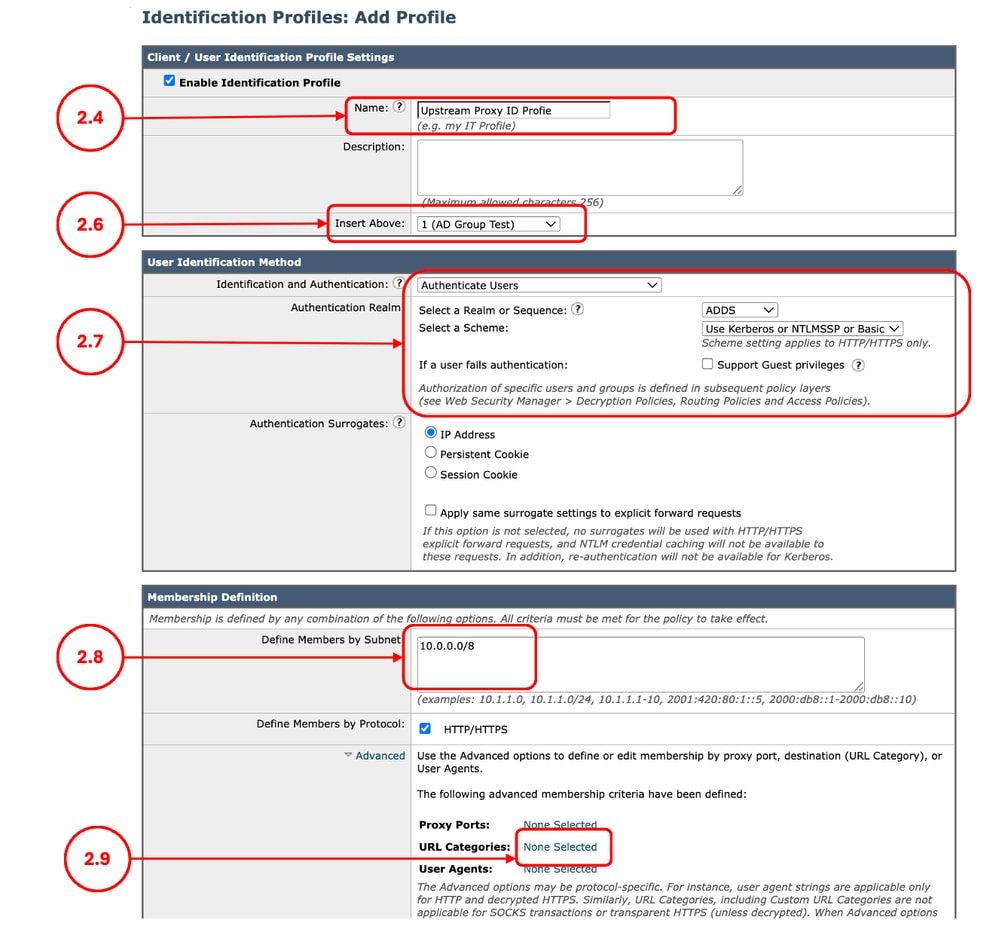
第2.1步:从GUI中,选择Web Security Manager,然后点击Identification Profiles。 第2.7步。如果不想对执行此策略的用户进行身份验证,请在User Identification Method 部分中,选择Exempt from authentication/identication,否则配置身份验证参数。 第2.8步在按子网定义成员中,将此字段留空以包含所有客户端IP地址,除非您想要传递特定IP的流量。 第2.9步(可选:如果需要为访问某些网站的特定用户使用上游代理,请完成此步骤)。从高级(Advanced)部分,选择自定义URL类别(Custom URL Categories),然后添加在第1步中创建的自定义URL类别(Add the Custom URL Category)。 步骤2.10.提交。
|
步骤3.创建上游代理 |
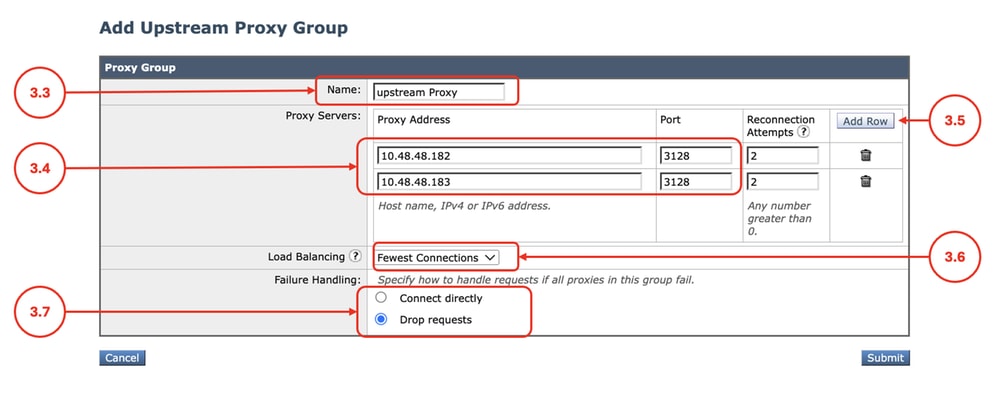
第3.1步:从GUI中,选择Network,然后单击Upstream Proxy。 第3.2步。单击Add Group。 步骤3.3.分配唯一的名称。 第3.6步(可选)如果从Load Balancing部分输入了多个Upstream Proxy,请定义所需的Load Balancing方法,
第3.7步:选择与内部策略匹配的Failure Handling选项。
步骤3.8.提交。
|
步骤4.(可选)上传解密证书 |
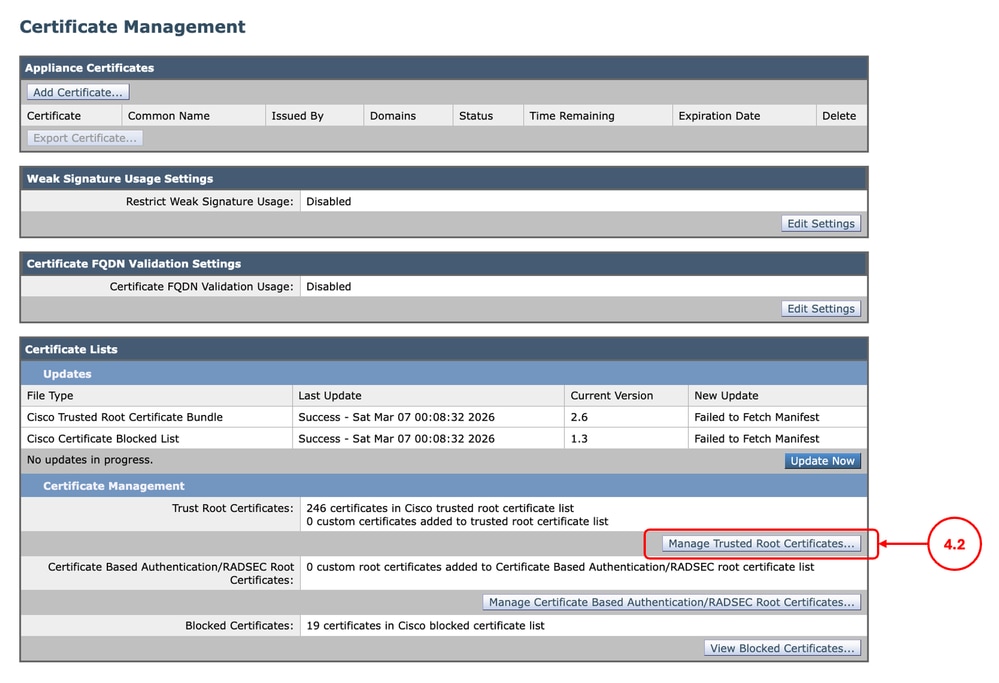
第4.1步:从GUI中选择Network,然后单击Certificate Management。 第4.2步:从证书管理(Certificate Management)部分,点击管理受信任根证书(Manage Trusted Root Certificates)。
步骤4.3.提交并提交更改。 |
步骤5.配置路由策略 |
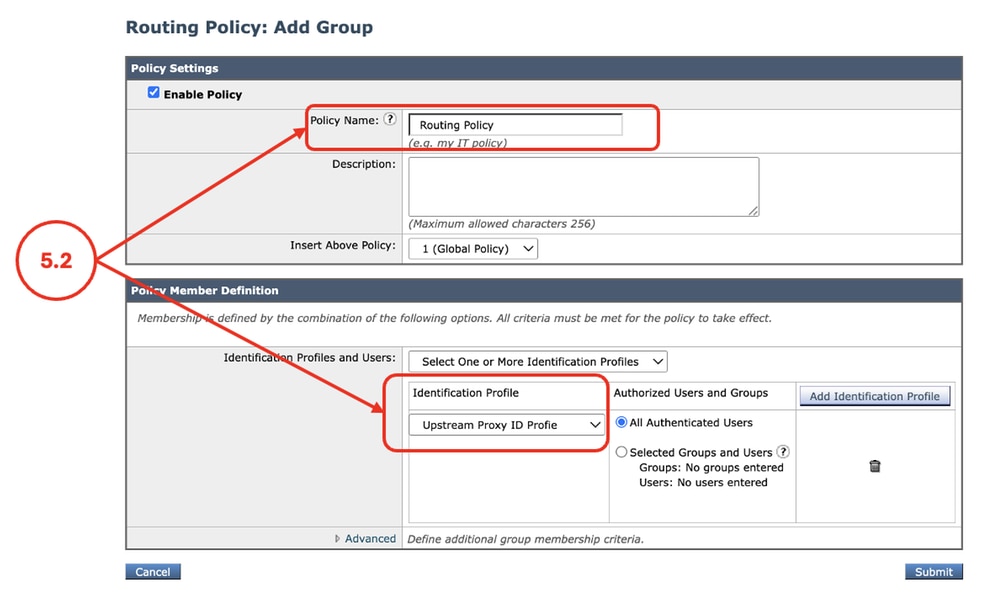
第5.1步:在GUI中,选择Web Security Manager,然后单击Routing Policy。 第5.2步(可选)如果要为特定用户或网站使用上游代理,请点击Add Policy,并选择您在第2步中创建的Identification Profile。
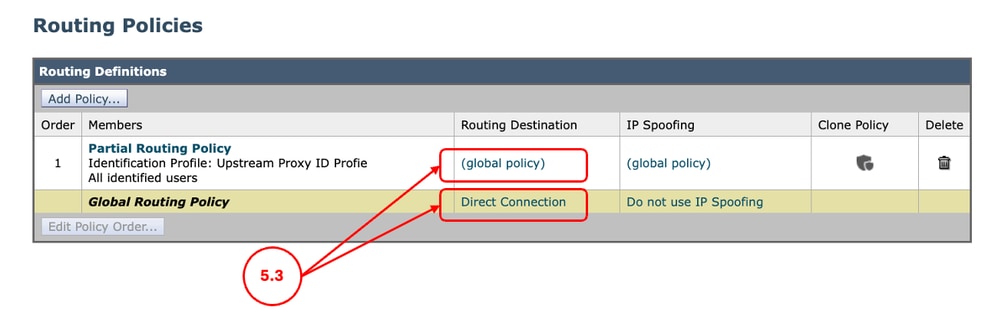
第5.3步:对于您首选的上游代理中的所需设置,请点击Routing Destination链接,并选择您在第3步中创建的上游代理组。
步骤5.4.提交并提交更改。 |
步骤6.(可选)配置上游代理无响应超时设置 |
步骤6.1.登录到CLI并运行advancedproxyconfig。 步骤6.2.选择其他。 步骤6.3.按Enter,直到您看到Enter minimum idle timeout for checking unresponsive upstream proxy(in seconds)。 您可以配置最短时间,SWA等待重试之前声明为Sick的上游代理。默认值为 10 秒。 步骤6.4.按Enter继续下一步设置。当定义用于检查无响应上游代理的最大空闲超时时,请注意,如果在已用完配置的重新连接尝试次数前(步骤3)达到此超时值,则SWA会认为上游代理脱机。 步骤6.5.继续按Enter,直到退出向导,运行commit以保存更改。 |
日志记录
访问日志
在Accesslogs中,路由到上游代理的流量显示为DEFAULT_PARENT,后跟上游代理的名称。以下是一个示例:
1775659642.780 462 10.20.3.15 TCP_MISS_SSL/200 129 CONNECT tunnel://www.cisco.com:443/ "AMOJARRA\amojarra" DEFAULT_PARENT/10.48.48.182 - DECRYPT_WEBCAT_7-DPurl-Auith-NONE-NONE-NONE-DefaultGroup-NONE <"IW_comp",8.7,1,"-",-,-,-,-,"-",-,-,-,"-",-,-,"-","-",-,-,"IW_comp",-,"-","Computers and Internet","-","Unknown","Unknown","-","-",2.23,0,-,"-","-",-,"-",-,-,"-","-",-,-,"-",-,-> - -代理日志
在Proxylogs中,您可以验证上游代理的运行状况。
以下是步骤3中的重新连接尝试配置到两次的一些示例。在连接到上游代理第二次失败后,上游代理被声明为dead,并且SWA从列表中删除此上游代理,直到代理进程重新启动:
Thu Apr  2 13:52:35 2026 Info: PROX_CONNTRACK : 940 : [15968:0] Peer-upstream 10.48.48.182:3128 was healthy, now sick.
Thu Apr  2 13:52:36 2026 Info: PROX_CONNTRACK : 940 : [15968:0] Peer 10.48.48.182:3128 was sick, now healthy.
...
Thu Apr  2 13:59:37 2026 Info: PROX_CONNTRACK : 60 : [71197:0] Peer 10.48.48.183:3128 remains sick after 2 failures.
Thu Apr 2 13:59:39 2026 Warning: PROX_CONNTRACK : 70 : [71197:0] Peer-upstream 10.48.48.183:3128 declared dead.相关内容
- 思科安全Web设备AsyncOS 15.0用户指南
- 在安全Web设备中配置自定义URL类别 — 思科
- 如何免除Office 365流量在思科网络安全设备(WSA)上的身份验证和解密 — 思科
- 使用安全Web设备最佳实践 — 思科
- 阻止安全网络设备中的流量
- 阻止安全Web设备中的上传流量
- 阻止SWA中的可执行文件下载
- 绕过安全Web设备中的Microsoft更新流量
- 绕过安全Web设备中的身份验证 — 思科
修订历史记录
| 版本 | 发布日期 | 备注 |
|---|---|---|
2.0 |
21-Oct-2026
|
更新了简介、拼写、语法、间距、插入的水平线以分隔各部分的可读性,固定CCW警报。 |
1.0 |
28-Apr-2026
|
初始版本 |
 反馈
