Configurer VXLAN
Table des matières
Introduction
Ce document décrit comment configurer et vérifier VXLAN avec le plan de contrôle EVPN BGP sur les commutateurs de la gamme Cisco Nexus 9000 dans un fabric spine-leaf.
Conditions préalables
Exigences
Cisco vous recommande de prendre connaissance des rubriques suivantes :
- Le canal de port virtuel (Virtual Port Channel ou vPC)
- Routage IP (OSPF ou IS-IS) et BGP, y compris les réflecteurs de route
- Concepts de routage de multidiffusion, tels que le mode intermédiaire PIM (Protocol Independent Multicast) et le point de rendez-vous
Composants utilisés
Les informations contenues dans ce document sont basées sur les versions de matériel et de logiciel suivantes :
- Licence Network Advantage
- Cisco NX-OS version 10.4(x)
- 2 x Cisco Nexus N9K-C9332D-GX2B comme spines (réflecteurs de route BGP et RP anycast PIM)
- 3 x Cisco Nexus N9K-C93180YC-FX3 en feuilles (VTEP) ; Leaf-1 et Leaf-2 sont une paire vPC
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. Si votre réseau est en ligne, assurez-vous de bien comprendre l’incidence possible des commandes.

Remarque : La configuration de ce document s'applique aux plates-formes Nexus 9000 Cloud Scale (-EX, -FX, -FX2, -FX3, -GX, -GX2 et versions ultérieures) en mode autonome NX-OS. Elle ne s'applique pas aux commutateurs Nexus 9000 en mode ACI.
Informations générales
Terminologie
| Terme |
Description |
| VXLAN |
Réseau local virtuel extensible : qui fournit des services de couche 2 et de couche 3 sur une sous-couche IP routée avec encapsulation MAC-in-UDP (port UDP 4789). |
| VNI |
Identificateur réseau VXLAN : ID de segment 24 bits. Un VNI L2 est mappé à un VLAN (domaine de pont). Un VNI L3 correspond à un VRF. |
| VTEP |
Point de terminaison du tunnel VXLAN : Périphérique qui encapsule et décapsule le trafic VXLAN. |
| NÈVE |
Network Virtualization Edge Interface (interface nve1) : L’interface logique où l’encapsulation et la décapsulation se produisent. |
| EVPN BGP |
Le plan de contrôle qui annonce MAC, MAC/IP (type de route 2), le préfixe IP (type de route 5) et l'appartenance VTEP (type de route 3) entre les VTEP. |
| Passerelle AnyCast |
La même adresse IP et MAC SVI sur chaque leaf, et la passerelle par défaut est toujours le leaf local. |
| PARESSEUX |
Diffusion, monodiffusion inconnue et trafic de multidiffusion. |
Qu’est-ce que VXLAN
- VXLAN superpose les segments de couche 2 et de couche 3 au-dessus de tout sous-réseau IP routé.
- Il utilise l’encapsulation MAC-in-UDP, qui ajoute 50 octets de surcharge à la trame d’origine.
- Il prend en charge jusqu'à 16 millions de segments, contre 4 094 pour les VLAN traditionnels.
- La couche sous-jacente utilise le protocole ECMP (Equal-Cost Multipath) pour toutes les liaisons, sans protocole Spanning Tree entre les feuilles et les spines.
Pourquoi VXLAN BGP EVPN ?
La version précédente de ce document utilisait flood-and-learn, où les VTEP apprennent les adresses MAC distantes à partir de l'inondation du plan de données. Le protocole EVPN BGP remplace l'apprentissage du plan de données par un plan de contrôle et constitue le modèle de déploiement recommandé :
- Les VTEP se découvrent mutuellement et apprennent les adresses MAC et IP distantes via BGP, ce qui réduit la propagation.
- La suppression ARP permet au VTEP local de répondre aux requêtes ARP pour les hôtes connus.
- La passerelle de diffusion anycast distribuée et le VNI L3 par VRF assurent un routage optimal entre les sous-réseaux au niveau du leaf de premier saut.
- La mutualisation, le multihébergement (vPC ou EVPN ESI) et l'extension multisite sont pris en charge.
Options de réplication BUM
| Mode |
Configuration |
Exigence De Base |
| Multidiffusion (utilisée dans ce document) |
mcast-group <group> sous le VNI |
PIM Sparse Mode sur toutes les liaisons sous-jacentes et les boucles, et un RP (anycast RP sur les spines est commun) |
| Réplication entrante |
ingress-replication protocol bgp sous VNI |
Monodiffusion uniquement. Le VTEP d'entrée envoie une copie à chaque VTEP distant que le type de route BGP 3 a appris pour le VNI. |
Configurer
Diagramme du réseau
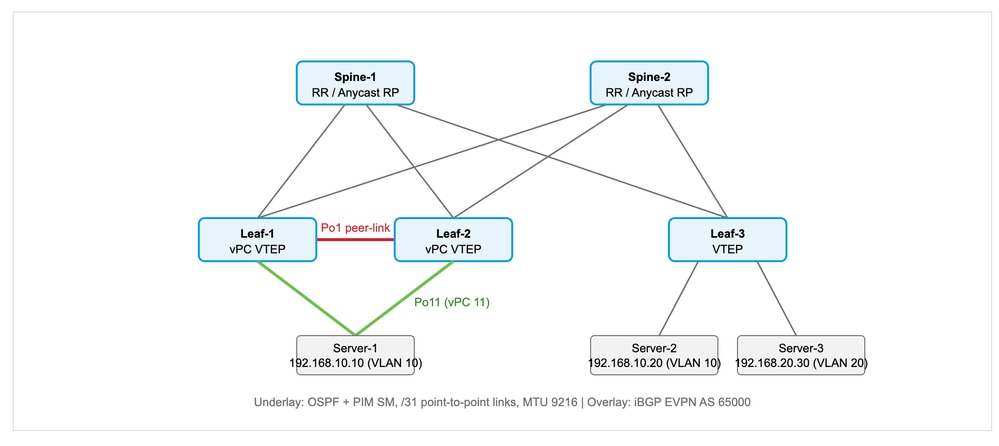
Adressage
| Périphérique |
Loopback0 (routage, BGP, PIM) |
Bouclage1 (source NVE) |
Liaisons ascendantes (Eth1/49 vers Spine-1, Eth1/50 vers Spine-2) |
| Spine-1 |
10.0.0.1 |
- |
Eth1/1-3 vers Leaf-1/2/3 : 10.1.1.0, .2, .4 /31 |
| Spine-2 |
10.0.0.2 |
- |
Eth1/1-3 vers Leaf-1/2/3 : 10.1.2.0, .2, .4 /31 |
| Feuille 1 |
10.0.0.11 |
10.0.1.11, 10.0.1.12 secondaire |
10.1.1.1/31, 10.1.2.1/31 |
| Feuille 2 |
10.0.0.12 |
10.0.1.12, 10.0.1.12 secondaire |
10.1.1.3/31, 10.1.2.3/31 |
| Feuille 3 |
10.0.0.13 |
10.0.1.13 |
10.1.1.5/31, 10.1.2.5/31 |
| Overlay, objet |
Valeur |
| RP anycast |
10.254.254.1 (bouclage254 sur les deux spines), groupes 239.1.1.0/24 |
| VLAN 10 / VNI L2 |
10010, mcast-group 239.1.1.10, passerelle 192.168.10.1/24 |
| VLAN 20 / VNI L2 |
10020, mcast-group 239.1.1.20, passerelle 192.168.20.1/24 |
| VRF Tenant-A / L3 VNI |
50000 (VLAN 500) |
| MAC de passerelle Anycast |
2 020 000 000 aa |
| SVI sous-jacente de sauvegarde vPC |
VLAN 3900, 10.255.255.0/31 (leaf-1) et 10.255.255.1/31 (leaf-2) |
Remarque : Utilisez des boucles séparées pour la source NVE (Loopback1), le routage et l'appairage BGP (Loopback0). Sur les VTEP vPC, le bouclage de la source NVE a une adresse IP secondaire identique sur les deux homologues. Les VTEP distants utilisent cette adresse partagée (le VTEP anycast vPC) pour atteindre la paire vPC en tant que VTEP unique.
Configurations
Ces configurations ne présentent que les parties pertinentes pour le sous-réseau et le VXLAN. Configurez la gestion, AAA et d'autres fonctionnalités en fonction de vos besoins.
Spine-1
nv overlay evpn
feature ospf
feature bgp
feature pim
feature nv overlay

ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24
ip pim anycast-rp 10.254.254.1 10.0.0.1
ip pim anycast-rp 10.254.254.1 10.0.0.2

interface loopback0
  description Routing / BGP / Anycast-RP member
  ip address 10.0.0.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback254
  description Anycast-RP
  ip address 10.254.254.1/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface Ethernet1/1
  description to Leaf-1 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/2
  description to Leaf-2 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.2/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/3
  description to Leaf-3 Eth1/49
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.4/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

router ospf UNDERLAY
  router-id 10.0.0.1

router bgp 65000
  router-id 10.0.0.1
  address-family l2vpn evpn
  template peer VTEP
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
      route-reflector-client
  neighbor 10.0.0.11
    inherit peer VTEP
  neighbor 10.0.0.12
    inherit peer VTEP
  neighbor 10.0.0.13
    inherit peer VTEP
Spine-2
interface loopback0
  ip address 10.0.0.2/32
interface Ethernet1/1
  ip address 10.1.2.0/31
interface Ethernet1/2
  ip address 10.1.2.2/31
interface Ethernet1/3
  ip address 10.1.2.4/31
router ospf UNDERLAY
  router-id 10.0.0.2
router bgp 65000
  router-id 10.0.0.2
Leaf-1 (vPC VTEP)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature lacp
feature vpc
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000
vlan 3900
  name vPC-backup-underlay

system nve infra-vlans 3900

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

vpc domain 10
  peer-switch
  role priority 10
  peer-keepalive destination 172.16.0.2 source 172.16.0.1 vrf management
  delay restore 150
  peer-gateway
  ip arp synchronize
  ipv6 nd synchronize

interface port-channel1
  description vPC peer-link
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  spanning-tree port type network
  vpc peer-link

interface port-channel11
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  spanning-tree port type edge trunk
  mtu 9216
  vpc 11

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  description L3VNI Tenant-A
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface Vlan3900
  description vPC backup underlay
  no shutdown
  mtu 9216
  no ip redirects
  ip address 10.255.255.0/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface nve1
  no shutdown
  host-reachability protocol bgp
  advertise virtual-rmac
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-1
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20
  mtu 9216
  channel-group 11 mode active
  no shutdown

interface Ethernet1/53-54
  description vPC peer-link to Leaf-2
  switchport
  switchport mode trunk
  switchport trunk allowed vlan 10,20,500,3900
  channel-group 1 mode active
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/1
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.1/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  description Routing / BGP
  ip address 10.0.0.11/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.11/32
  ip address 10.0.1.112/32 secondary
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.11

router bgp 65000
  router-id 10.0.0.11
  address-family l2vpn evpn
    advertise-pip
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
Remarque : Sur les VTEP vPC de mise à l'échelle du cloud, l'interface SVI sous-jacente de sauvegarde (VLAN 3900) doit être répertoriée dans les infra-VLAN System Nve. Ce VLAN doit être dans le VRF par défaut, ne doit pas avoir de segment vn et doit être autorisé sur la liaison homologue. Il transporte le trafic VXLAN sur la liaison entre homologues pour les ports orphelins et lorsqu'un homologue vPC perd toutes ses liaisons ascendantes. Ne configurez pas de VLAN infra dont les ID sont séparés par 512, par exemple 10 et 522.
advertise-pip et advertise virtual-rmac depuis les homologues vPC, qui annoncent les routes de type 5 (préfixe) et les routes d'hôte orphelin avec leur adresse IP principale (PIP) et leur propre adresse MAC de routeur. Sans cela, le trafic vers un hôte derrière un seul homologue peut être envoyé à l'homologue qui ne peut pas l'atteindre.
La suppression ARP (suppress-arp) est prise en charge uniquement pour les VNI où le VTEP est la passerelle anycast distribuée pour ce VNI.
Leaf-2 (vPC VTEP)
vpc domain 10
  role priority 20
  peer-keepalive destination 172.16.0.1 source 172.16.0.2 vrf management

interface Vlan3900
  ip address 10.255.255.1/31

interface Ethernet1/49
  ip address 10.1.1.3/31
interface Ethernet1/50
  ip address 10.1.2.3/31

interface loopback0
  ip address 10.0.0.12/32
interface loopback1
  ip address 10.0.1.12/32
  ip address 10.0.1.112/32 secondary

router ospf UNDERLAY
  router-id 10.0.0.12
router bgp 65000
  router-id 10.0.0.12
Mise en garde : La configuration NVE (VNI, mcast-groups, interface source, IP secondaire) doit être identique sur les deux homologues vPC. Une non-correspondance est une défaillance de cohérence vPC de type 1 et l'interface NVE ou les VNI sont suspendus. Vérifiez en exécutant la commande show vpc consistency-parameters global.
Leaf-3 (VTEP autonome)
nv overlay evpn
feature ospf
feature bgp
feature pim
feature fabric forwarding
feature interface-vlan
feature vn-segment-vlan-based
feature nv overlay

fabric forwarding anycast-gateway-mac 2020.0000.00aa
ip pim rp-address 10.254.254.1 group-list 239.1.1.0/24

vlan 10
  vn-segment 10010
vlan 20
  vn-segment 10020
vlan 500
  name L3VNI-Tenant-A
  vn-segment 50000

vrf context Tenant-A
  vni 50000
  rd auto
  address-family ipv4 unicast
    route-target both auto
    route-target both auto evpn

interface Vlan10
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.10.1/24
  fabric forwarding mode anycast-gateway

interface Vlan20
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway

interface Vlan500
  no shutdown
  vrf member Tenant-A
  no ip redirects
  ip forward

interface nve1
  no shutdown
  host-reachability protocol bgp
  source-interface loopback1
  member vni 10010
    suppress-arp
    mcast-group 239.1.1.10
  member vni 10020
    suppress-arp
    mcast-group 239.1.1.20
  member vni 50000 associate-vrf

interface Ethernet1/1
  description Server-2
  switchport
  switchport access vlan 10
  spanning-tree port type edge
  no shutdown

interface Ethernet1/2
  description Server-3
  switchport
  switchport access vlan 20
  spanning-tree port type edge
  no shutdown

interface Ethernet1/49
  description to Spine-1 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.1.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface Ethernet1/50
  description to Spine-2 Eth1/3
  no switchport
  mtu 9216
  medium p2p
  ip address 10.1.2.5/31
  ip ospf network point-to-point
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode
  no shutdown

interface loopback0
  ip address 10.0.0.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

interface loopback1
  description NVE source
  ip address 10.0.1.13/32
  ip router ospf UNDERLAY area 0.0.0.0
  ip pim sparse-mode

router ospf UNDERLAY
  router-id 10.0.0.13

router bgp 65000
  router-id 10.0.0.13
  template peer SPINE-RR
    remote-as 65000
    update-source loopback0
    address-family l2vpn evpn
      send-community
      send-community extended
  neighbor 10.0.0.1
    inherit peer SPINE-RR
  neighbor 10.0.0.2
    inherit peer SPINE-RR
  vrf Tenant-A
    address-family ipv4 unicast
      advertise l2vpn evpn

evpn
  vni 10010 l2
    rd auto
    route-target import auto
    route-target export auto
  vni 10020 l2
    rd auto
    route-target import auto
    route-target export auto
Facultatif: Réplication en entrée au lieu de multidiffusion
Si le sous-réseau n'exécute pas la multidiffusion, remplacez mcast-group par la réplication d'entrée basée sur BGP sur chaque VTEP. La configuration PIM et RP n'est pas requise pour les VNI de couche 2.
interface nve1
  member vni 10010
    suppress-arp
    ingress-replication protocol bgp
  member vni 10020
    suppress-arp
    ingress-replication protocol bgp
Vérifier
Référez-vous à cette section pour vous assurer du bon fonctionnement de votre configuration.
Certaines commandes d’affichage (« show ») sont offertes par l’outil « Cisco CLI Analyzer » réservé aux clients inscrits. Utilisez Cisco CLI Analyzer pour afficher une analyse des résultats de la commande show.
| Zone |
Commandes |
| Sous-Jacent |
show ip ospf neighbors, show ip route 10.0.1.13, show ip pim neighbor, show ip pim rp |
| Plan de contrôle de superposition |
show bgp l2vpn evpn summary, show bgp l2vpn evpn |
| NÈVE |
show nve interface nve1 detail, show nve peers, show nve vni |
| Apprentissage MAC/IP |
show mac address-table vlan 10, show l2route evpn mac all, show l2route evpn mac-ip all, show ip arp suppression-cache detail |
| VNI L3 |
show ip route vrf Tenant-A, show bgp l2vpn evpn route-type 2, show bgp l2vpn evpn route-type 5 |
| Réplication multidiffusion |
show ip mroute 239.1.1.10 |
| vPC |
show vpc, show vpc consistency-parameters global, show system nve infra-vlan |
Ces sorties sont à l'état stable après l'envoi du trafic entre Server-1, Server-2 et Server-3.
Sous-Jacent
Leaf-1# show ip pim rp
PIM RP Status Information for VRF "default"
BSR disabled
Auto-RP disabled
BSR RP Candidate policy: None
BSR RP policy: None
Auto-RP Announce policy: None
Auto-RP Discovery policy: None

Anycast-RP 10.254.254.1 members:
  10.0.0.1  10.0.0.2

RP: 10.254.254.1, (0),
 uptime: 1d01h   priority: 255,
 RP-source: (local),
 group ranges:
 239.1.1.0/24
Plan de contrôle de superposition
Leaf-1# show bgp l2vpn evpn summary
BGP summary information for VRF default, address family L2VPN EVPN
BGP router identifier 10.0.0.11, local AS number 65000
BGP table version is 58, L2VPN EVPN config peers 2, capable peers 2

Neighbor        V    AS    MsgRcvd    MsgSent   TblVer  InQ OutQ Up/Down  State/PfxRcd
10.0.0.1        4 65000       1520       1488       58    0    0 1d01h    9
10.0.0.2        4 65000       1519       1490       58    0    0 1d01h    9
NVE et VNI
Leaf-1# show nve interface nve1 detail
Interface: nve1, State: Up, encapsulation: VXLAN
 VPC Capability: VPC-VIP-Only [notified]
 Local Router MAC: 5254.0011.1b08
 Host Learning Mode: Control-Plane
 Source-Interface: loopback1 (primary: 10.0.1.11, secondary: 10.0.1.112)
 Source Interface State: Up
 Virtual RMAC Advertisement: Yes
 NVE Flags:
 Interface Handle: 0x49000001
 Source Interface hold-down-time: 180
 Source Interface hold-up-time: 30
 Remaining hold-down time: 0 seconds
 Virtual Router MAC: 0200.0a00.0170

Leaf-1# show nve peers
Interface Peer-IP                                 State LearnType Uptime   Router-Mac
--------- --------------------------------------  ----- --------- -------- -----------------
nve1      10.0.1.13                               Up    CP        1d01h    5254.0013.1b08

Leaf-1# show nve vni
Codes: CP - Control Plane        DP - Data Plane
       UC - Unconfigured         SA - Suppress ARP
       S-ND - Suppress ND
       SU - Suppress Unknown Unicast
       Xconn - Crossconnect
       MS-IR - Multisite Ingress Replication
       HYB - Hybrid IRB mode

Interface VNI      Multicast-group   State Mode Type [BD/VRF]      Flags
--------- -------- ----------------- ----- ---- ------------------ -----
nve1      10010    239.1.1.10        Up    CP   L2 [10]            SA
nve1      10020    239.1.1.20        Up    CP   L2 [20]            SA
nve1      50000    n/a               Up    CP   L3 [Tenant-A]
Remarque : Avec BGP EVPN, les homologues NVE apparaissent lorsqu'un VTEP distant annonce des routes pour un VNI configuré localement (LearnType CP). Leaf-3 voit la paire vPC comme un homologue, le VTEP AnyCast 10.0.1.112. Avec advertise-pip, Leaf-3 voit également les adresses IP principales vPC 10.0.1.11 et 10.0.1.12 pour les routes de type 5 et orphelines.
Apprentissage MAC/IP
Leaf-1# show l2route evpn mac all
Flags -(Rmac):Router MAC (Stt):Static (L):Local (R):Remote (V):vPC link
(Dup):Duplicate (Spl):Split (Rcv):Recv (AD):Auto-Delete (D):Del Pending
(S):Stale (C):Clear, (Ps):Peer Sync (O):Re-Originated (Nho):NH-Override
(Pf):Permanently-Frozen, (Orp): Orphan

Topology    Mac Address    Prod   Flags         Seq No     Next-Hops
----------- -------------- ------ ------------- ---------- ----------------
10          0050.5601.0a0a Local  L,            0          Po11
10          0050.5603.0a14 BGP    SplRcv        0          10.0.1.13 (Label: 10010)
20          0050.5603.1e1e BGP    SplRcv        0          10.0.1.13 (Label: 10020)

Leaf-1# show ip arp suppression-cache detail
Flags: + - Adjacencies synced via CFSoE
       L - Local Adjacency
       R - Remote Adjacency
       L2 - Learnt over L2 interface
       PS - Added via L2RIB, Peer Sync
       RO - Dervied from L2RIB Peer Sync Entry

Ip Address      Age      Mac Address    Vlan Physical-ifindex    Flags    Remote Vtep Addrs

192.168.10.10   00:02:11 0050.5601.0a0a   10 port-channel11       L
192.168.10.20   00:05:42 0050.5603.0a14   10 (null)               R        10.0.1.13
Routage VNI C3
Leaf-1# show ip route vrf Tenant-A 192.168.20.30
IP Route Table for VRF "Tenant-A"
'*' denotes best ucast next-hop
'**' denotes best mcast next-hop
'[x/y]' denotes [preference/metric]
'%<string>' in via output denotes VRF <string>

192.168.20.30/32, ubest/mbest: 1/0
    *via 10.0.1.13%default, [200/0], 00:10:21, bgp-65000, internal, tag 65000, segid: 50000 tunnelid: 0xa00010d encap: VXLAN
vPC
Leaf-1# show vpc consistency-parameters global | include Nve|Src|Sec|Host
Nve1 Adm St, Src Adm St,    1     Up, Up, 10.0.1.112, CP,    Up, Up, 10.0.1.112, CP,
Sec IP, Host Reach, VMAC          TRUE, Disabled,               TRUE, Disabled,
Adv, SA,mcast l2, mcast           0.0.0.0, 0.0.0.0, Disabled,   0.0.0.0, 0.0.0.0, Disabled,
Nve Vni Configuration       1     10010-10020                   10010-10020

Leaf-1# show system nve infra-vlans
Currently active infra-vlans: 3900
Format de paquet
Tous les paquets VXLAN proviennent du bouclage de la source NVE du VTEP d'entrée. Pour les hôtes sur les ports vPC, il s'agit de l'adresse IP secondaire partagée (10.0.1.112). Le trafic de monodiffusion connu va à l'IP NVE du VTEP distant. Le trafic BUM est acheminé vers le groupe de multidiffusion du VNI, ou avec la réplication d'entrée, et une copie de monodiffusion est acheminée vers chaque VTEP distant.
| Header (En-tête) |
Exemple : Server-1 vers Server-2 (VLAN 10, L2 VNI) |
Exemple : Server-1 vers Server-3 (routé, VNI L3) |
| Ethernet externe |
MAC de liaison ascendante Leaf-1 vers MAC spine |
MAC de liaison ascendante Leaf-1 vers MAC spine |
| IP externe |
10.0.1.112 à 10.0.1.13 |
10.0.1.112 à 10.0.1.13 (10.0.1.11 à 10.0.1.13 si le trafic provient d'un port orphelin et que advertise-pip est utilisé) |
| UDP externe |
Le port source est un hachage du flux interne (entropie pour ECMP) ; port de destination 4789 |
Identique |
| VXLAN |
Indicateurs 0x08 (indicateur I), VNI 10010 |
Indicateurs 0x08, VNI 50000 |
| Ethernet interne |
Adresse MAC du serveur 1 vers adresse MAC du serveur 2 |
MAC du routeur Leaf-1 vers MAC du routeur Leaf-3 |
| IP interne |
192.168.10.10 à 192.168.10.20 |
192.168.10.10 à 192.168.20.30 (durée de vie réduite) |
Remarque : VXLAN ajoute 50 octets à la trame d’origine. Définissez la MTU sous-jacente (toutes les liaisons ascendantes spine et leaf, ainsi que l'interface SVI de sauvegarde vPC) sur au moins 50 octets de plus que la MTU hôte la plus grande. Le numéro 9216 est recommandé.
Dépannage
| Symptôme |
Chèque |
Cause Commune |
| homologue NVE non présent dans show nve homologues |
show bgp l2vpn evpn summary, show ip route <remote NVE IP>, show nve vni |
Session EVPN BGP désactivée ; bouclage NVE distant non annoncé dans le sous-réseau ; VNI non configuré sur les deux VTEP ; manque send-community extended |
| Interface NVE désactivée ou VNI suspendus sur un VTEP vPC |
show nve interface nve1 detail, show vpc consistency-parameters global |
non-concordance de configuration NVE entre homologues ; le bouclage source est toujours dans le compteur de retenue après un rechargement ; IP secondaire manquante ou différente |
| Les hôtes du même VNI ne peuvent pas communiquer ou le protocole ARP échoue |
show l2route evpn mac all, show ip arp suppression-cache detail, show ip mroute <group> |
RT-2 non reçu (route-target ou non-concordance VNI) ; BUM non répliqué (pas de voisin PIM, pas de RP, PIM manquant sur le bouclage NVE) ; suppress-arp sur un VNI sans SVI de passerelle anycast |
| Le routage entre VNI échoue |
show ip route vrf Tenant-A, show nve vni (L3 VNI state), show bgp l2vpn evpn route-type 5 |
VLAN VNI L3 ou SVI manquant ou fermé ; vni manquant dans le contexte VRF ; annoncer l'événement l2vpn manquant sous le VRF BGP ; route-target deux auto evpn manquants |
| Le trafic échoue uniquement pour les ports orphelins ou après la perte des liaisons ascendantes d'un homologue vPC |
show system nve infra-vlan, show ip ospf neighbors vrf default |
L'interface SVI sous-jacente de sauvegarde est manquante, n'est pas présente dans les infra-VLAN du système ou n'est pas autorisée sur la liaison entre homologues |
| Grands paquets abandonnés, petits paquets qui fonctionnent |
show interface <uplink> (TX errors), ping avec bit DF défini entre les boucles NVE |
MTU sous-jacent trop petit pour surcharge VXLAN |
Remarque : Ces éléments ne sont pas pris en charge comme liaisons ascendantes VXLAN :
- Sous-interfaces de couche 3
- Les interfaces SVI qui ne sont pas configurées dans les infra-VLAN System Nve
Le bouclage de la source NVE doit être dans le VRF par défaut.
Informations connexes
- Guide de configuration VXLAN de la gamme Cisco Nexus 9000 NX-OS, version 10.5(x)
- Comprendre et configurer le Nexus 9000 vPC avec les pratiques exemplaires
- Assistance et documentation techniques - Cisco Systems
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
3.0 |
28-Oct-2026
|
Mise à jour de l'introduction, de l'orthographe, de la grammaire, de l'espacement, des lignes horizontales insérées dans des sections distinctes pour plus de lisibilité, des alertes CCW fixes, des URL et du texte de remplacement. |
2.0 |
15-Nov-2022
|
Erreurs d'introduction mises à jour, avis juridique, fonds, traduction automatique, SEO, exigences de style et de mise en forme. |
1.0 |
10-Jul-2015
|
Première publication |

 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)